1.0 Ringkasan Eksekutif
Kajian ini meneliti peranan diplomasi siber dan kerjasama keselamatan siber dalam ASEAN bagi menghadapi peningkatan ancaman siber yang semakin kompleks dan bersifat transnasional. Transformasi digital yang pesat telah menjadikan ruang siber sebagai domain strategik dalam politik antarabangsa, di mana ancaman seperti jenayah siber, pengintipan digital dan serangan terhadap Infrastruktur Maklumat Kritikal memberi implikasi langsung kepada keselamatan negara, kestabilan ekonomi dan geopolitik serantau. ASEAN telah membangunkan pelbagai mekanisme kerjasama yang merangkumi dimensi dasar, teknikal dan diplomatik, termasuk melalui platform seperti ASEAN Cybersecurity Coorperation Committee (ASEAN Cyber-CC), ASEAN Regional CERT, serta penerimaan norma antarabangsa seperti 11 norma sukarela UNGGE 2015. Pendekatan ini mencerminkan bentuk ‘institusionalisme lunak’ yang menekankan pembinaan kriteria baharu, kepercayaan dan konsensus tanpa mengorbankan kedaulatan negara anggota. Walau bagaimanapun, keberkesanan kerjasama ini masih berdepan cabaran struktural yang signifikan, termasuk jurang kematangan digital antara negara anggota, kekangan prinsip ASEAN Way yang menekankan prinsip tanpa campur tangan, serta ketiadaan mekanisme penguatkuasaan yang mengikat. Faktor-faktor ini mengehadkan keupayaan ASEAN untuk bertindak secara pantas dan bersepadu dalam menghadapi krisis siber berskala besar. Dari sudut analitikal, kajian ini mendapati bahawa diplomasi siber berfungsi sebagai instrumen penting dalam membina norma serantau, meningkatkan kepercayaan dan mengurus risiko konflik dalam ruang siber, di samping membolehkan negara kecil memainkan peranan strategik dalam mengekalkan keseimbangan geopolitik. Namun, bagi memastikan daya tahan digital jangka panjang, ASEAN perlu beralih daripada pendekatan berasaskan dialog kepada kerjasama operasi yang lebih tersusun, termasuk pemformalan mekanisme tindak balas kecemasan, pengukuhan perkongsian maklumat masa nyata dan penyelarasan dasar serta perundangan siber di peringkat serantau. Isu keselamatan siber di ASEAN merupakan keperluan strategik yang menentukan kelangsungan, kestabilan dan kemakmuran rantau dalam era digital.
2.0 Pengenalan
2.1 Latar Belakang
Peningkatan ancaman keselamatan siber dalam politik antarabangsa mencerminkan perubahan paradigma yang ketara dalam cara kuasa, pengaruh dan konflik dizahirkan dalam era digital. Transformasi digital yang pesat telah mengubah landskap keselamatan global secara fundamental, menjadikan ruang siber sebagai domain utama dalam persaingan geopolitik antara negara. Dalam konteks ini, keselamatan tidak lagi terhad kepada dimensi fizikal seperti ketenteraan dan sempadan wilayah, sebaliknya telah berkembang merangkumi dimensi digital yang bersifat lebih kompleks, tidak kelihatan dan sukar dikawal.
Transformasi digital yang dipercepatkan, khususnya semasa pandemik COVID-19, telah meningkatkan kebergantungan global terhadap teknologi maklumat dan komunikasi merentas semua sektor termasuk kerajaan, ekonomi dan masyarakat (ASEAN 2022). Walaupun pendigitalan ini membawa manfaat besar kepada pertumbuhan ekonomi digital dan kecekapan pentadbiran, ia turut memperluaskan ruang kepada serangan digital oleh pelbagai aktor siber (ASEAN 2022). Kerumitan inovasi digital yang berkembang lebih pantas daripada keupayaan perlindungan keselamatan telah mewujudkan jurang kerentanan yang signifikan, manakala sifat sistem digital yang saling berhubung menjadikan sebarang eksploitasi berpotensi mencetuskan gangguan yang merentasi sempadan negara dan sektor (ASEAN 2022).
Seiring dengan itu, landskap ancaman siber telah mengalami evolusi yang drastik daripada aktiviti individu kepada operasi yang sangat tersusun dan canggih (Broadhurst 2021). Jenayah siber berkembang sebagai industri haram global yang menguntungkan, didorong oleh model jenayah-sebagai-perkhidmatan[1] yang membolehkan akses mudah kepada alat serangan dengan kos yang rendah. Pada masa yang sama, pengintipan siber telah menjadi instrumen utama dalam politik antarabangsa kerana sifatnya yang berisiko rendah tetapi berimpak tinggi (Butrimas 2020), dengan negara-negara menggunakannya untuk memperoleh maklumat strategik tanpa kehadiran fizikal (Domingo 2022). Lebih membimbangkan, serangan terhadap Infrastruktur Maklumat Kritikal (CII)[2] seperti tenaga, perbankan dan telekomunikasi membuktikan bahawa konflik siber mampu menghasilkan kesan fizikal dunia nyata; peristiwa seperti serangan Stuxnet[3] dan gangguan grid elektrik di Ukraine mengesahkan bahawa ruang siber kini menjadi medan strategik untuk melemahkan keupayaan asas sesebuah negara (Kello 2024).
Dalam kerangka hubungan antarabangsa, keselamatan siber semakin diiktiraf sebagai isu keselamatan bukan tradisional yang mencabar pendekatan konvensional. Ancaman siber bersifat transnasional dan tidak terikat kepada sempadan geografi, menjadikannya sukar untuk dikenal pasti sumbernya (ASEAN 2021). Kepelbagaian aktor yang terlibat terdiri daripada kumpulan penggodam kepada organisasi jenayah dan syarikat teknologi menjadikan landskap keselamatan siber lebih kompleks berbanding keselamatan tradisional yang berpusatkan negara (Uslu 2024). Konflik siber sering berlaku dalam spektrum antara perang dan aman, yang dikenali sebagai keadaan unpeace, di mana tindakan yang diambil tidak mencapai ambang penggunaan kekerasan tetapi tetap memberi kesan besar terhadap kestabilan politik, ekonomi dan sosial (Kello 2024). Sifat multidimensi ini merangkumi manipulasi maklumat, keselamatan data dan kestabilan institusi demokrasi boleh disimpulkan bahawa keselamatan siber adalah isu teknikal dan juga fenomena politik dan sosial yang mendalam (Kello 2024).
Secara kolektif, integrasi teknologi digital dalam setiap aspek kenegaraan telah mewujudkan dilema keselamatan baharu dalam politik antarabangsa. Usaha sesebuah negara untuk memperkukuh pertahanan sibernya, termasuk melalui keupayaan ofensif, boleh ditafsirkan sebagai ancaman oleh negara lain (Domingo 2022) dan ini mencetuskan kitaran ketidakpercayaan yang menjadikan keselamatan siber salah satu cabaran utama dalam memahami perubahan kuasa global kontemporari.
2.2 Konteks ASEAN
Dalam konteks Asia Tenggara, analisis peranan ASEAN[4] dalam menangani cabaran keselamatan siber memperlihatkan pendekatan pelbagai dimensi yang merangkumi aspek teknikal, undang-undang dan diplomatik. Pendekatan ini mencerminkan sifat keselamatan siber sebagai isu rentas sektor yang tidak boleh ditangani melalui satu saluran institusi sahaja (ASEAN 2022) dan ini mendorong ASEAN membangunkan ekosistem kerjasama yang melibatkan pelbagai badan sektoral bagi memastikan tindak balas yang lebih menyeluruh dan bersepadu.
Dari segi kerangka institusi, ASEAN menguruskan keselamatan siber melalui beberapa platform utama. ADGMIN (ASEAN Digital Ministers’ Meeting) memberi tumpuan kepada pembangunan ICT[5], infrastruktur digital dan ekonomi digital (ASEAN 2022), manakala AMMTC (ASEAN Ministerial Meeting on Transnational Crime) berperanan dalam menangani jenayah siber melalui kerjasama penguatkuasaan undang-undang merentas sempadan (Monica 2023). Dalam domain pertahanan, ADMM-Plus (ASEAN Defence Ministers’ Meeting-Plus) memperkukuh keupayaan siber melalui kerjasama ketenteraan dan Kumpulan Pakar Sektoral[6] (Monica 2023). Penubuhan ASEAN Cyber-CC (ASEAN Cybersecurity Cooperation Committee) pada tahun 2020 bertujuan menyelaraskan pelbagai inisiatif keselamatan siber antara tunggak ASEAN bagi memastikan koheren dasar (ASEAN 2022), sementara ARF (ASEAN Regional Forum) berfungsi sebagai platform diplomasi pencegahan dan pembinaan keyakinan dalam penggunaan ICT (Monica 2023).
Selari dengan kerangka institusi tersebut, ASEAN turut membangunkan mekanisme kerjasama teknikal yang lebih operasional. ASEAN Regional CERT (Computer Emergency Response Team) menyinergikan keupayaan pasukan tindak balas insiden nasional tanpa menjejaskan kedaulatan negara anggota (ASEAN 2022). Selain itu, latihan tahunan ACID (ASEAN CERT Incident Drill) yang dilaksanakan sejak 2006 menguji prosedur pengurusan insiden serta meningkatkan koordinasi serantau (ASEAN 2021). Dalam sektor kewangan, kewujudan CRISP (Cybersecurity Resilience and Information Sharing Platform) membolehkan perkongsian maklumat ancaman antara bank pusat bagi melindungi kestabilan kewangan (Isono & Prilliadi 2023), manakala ACDN (ASEAN Cyber Defence Network) pula menghubungkan entiti pertahanan siber untuk memudahkan pertukaran maklumat dan kepakaran dalam kalangan negara anggota (Monica 2023).
Pada peringkat strategik, Strategi Kerjasama Keselamatan Siber ASEAN pada sela 2017-2020 dan 2021-2025 telah menyediakan peta jalan komprehensif yang menekankan aspek kesediaan siber, penyelarasan dasar, pembinaan kepercayaan, pembangunan kapasiti dan kerjasama antarabangsa (ASEAN 2022). Komitmen ASEAN terhadap norma antarabangsa terbukti melalui penerimaan prinsip 11 norma sukarela UNGGE[7] (United Nations Group of Governmental Experts on Information Security)pada tahun 2015, menjadikan ASEAN organisasi serantau pertama berbuat demikian (Monica 2023). Pusat kecemerlangan seperti ASCCE (ASEAN-Singapore Cybersecurity Centre of Excellence) dan AJCCBC (ASEAN-Japan Cybersecurity Capacity Building Centre) turut memperkukuh kapasiti teknikal dan dasar melalui latihan, simulasi dan pembangunan kepakaran (ASEAN 2021).
Walaupun pelbagai kekuatan ini ketara, pendekatan ASEAN turut memperlihatkan beberapa keterbatasan struktural. Prinsip ASEAN Way yang menekankan konsensus dan tidak campur tangan sering melambatkan proses pembuatan keputusan dalam situasi krisis (Kai 2023), juga jurang digital antara negara anggota khususnya antara negara CLMV[8] (Kemboja, Laos, Myanmar, Vietnam) dan negara lebih maju seperti Singapura dan Malaysia telah menyukarkan pelaksanaan standard yang seragam (Elnathan & Wiswayana 2025). Tambahan pula, ketiadaan instrumen undang-undang yang mengikat menyebabkan keberkesanan pelaksanaan bergantung kepada komitmen politik negara anggota (Isono & Prilliadi 2023). Ditambah dengan struktur tadbir urus yang tersebar merentasi pelbagai platform sektoral berpotensi membawa kepada pertindihan fungsi dan kekurangan penyelarasan berpusat (Kai 2023).
2.3 Kepentingan Kajian
Kepentingan mengkaji diplomasi siber dan kerjasama keselamatan siber dalam konteks ASEAN semakin kritikal memandangkan ruang siber telah muncul sebagai domain utama interaksi antara negara, pemacu pertumbuhan ekonomi digital dan medan baharu bagi persaingan geopolitik. Justeru, kajian ini mempunyai relevansi akademik dan implikasi dasar yang signifikan dalam membentuk daya tahan serantau terhadap ancaman yang semakin kompleks.
Dari perspektif akademik, terdapat beberapa jurang penyelidikan yang ketara dalam literatur keselamatan siber antarabangsa. Kebanyakan kajian sedia ada masih didominasi oleh naratif kuasa besar seperti Amerika Syarikat, China dan Rusia, sedangkan peranan negara kecil dan sederhana termasuk negara-negara ASEAN sering diabaikan walaupun mereka turut terdedah kepada ancaman siber yang signifikan (Domingo 2022). Penyelidikan dalam bidang ini juga cenderung bersifat teknikal atau berorientasikan dasar semata-mata tanpa mengintegrasikan kerangka teori hubungan antarabangsa bagi memahami implikasi strategik yang lebih menyeluruh (Domingo 2022). Literatur khusus berkaitan konsep ‘kecemasan siber’ di peringkat serantau ASEAN juga masih sangat terhad, menunjukkan keperluan untuk memperluas wacana akademik dalam bidang ini (Kai 2023).
Dari sudut relevansi dasar, kajian ini menyokong pembangunan dan kestabilan ASEAN dalam beberapa dimensi penting. Keselamatan siber berfungsi sebagai pemboleh utama kepada ekonomi digital serantau yang diunjurkan berkembang pesat, sementara transformasi digital telah meningkatkan pendedahan sektor kritikal seperti tenaga, kewangan, telekomunikasi dan pertahanan kepada ancaman siber. Ini semua menuntut keperluan membangunkan kerangka perundangan yang lebih selaras memandangkan undang-undang domestik negara anggota masih berbeza dan berfragmentasi (ASEAN 2022). Sifat ancaman siber yang tidak mengenal sempadan menjadikan tiada negara mampu bertindak secara bersendirian maka sebarang insiden di satu negara berpotensi menghasilkan kesan limpahan kepada negara jiran (ASEAN 2021). Justeru menjadikan mekanisme kerjasama seperti ASEAN Regional CERT dan ASEAN Regional Forum penting dalam perkongsian maklumat ancaman dan penyelarasan tindak balas (Isono & Prilliadi 2023).
Dalam kerangka hubungan antarabangsa, keselamatan siber telah mencabar konsep tradisional seperti kedaulatan negara dan prinsip tanpa campur tangan yang menjadi asas kepada ASEAN Way (Somasundram 2018). Keperluan untuk membina norma tingkah laku negara yang bertanggungjawab dalam ruang siber semakin mendesak bagi mengelakkan eskalasi konflik (Monica 2023) ditambah dengan kedudukan Asia Tenggara sebagai kawasan strategik dalam persaingan kuasa besar khususnya antara Amerika Syarikat dan China telah memperkukuh kepentingan kajian ini kerana rantau ini sering menjadi medan pengintipan siber dan serangan terhadap infrastruktur kritikal (Kello 2024). Analisis terhadap jurang kematangan siber antara negara anggota, khususnya negara CLMV berbanding negara yang lebih maju, turut penting bagi memastikan kestabilan serantau yang inklusif (Monica 2023). Ini seiring dengan ketegangan antara keperluan mengekalkan kedaulatan digital dengan aspirasi integrasi ekonomi digital melalui pasaran tunggal serantau (Elnathan & Wiswayana 2025).
Secara tuntasnya, kajian mengenai diplomasi siber dan kerjasama keselamatan siber ASEAN melampaui dimensi teknikal untuk merangkumi persoalan asas mengenai kelangsungan, kestabilan dan daya tahan negara dalam era digital (Ang 2020).
3.0 Isu Utama
Peningkatan ketersambungan digital di ASEAN telah membawa implikasi signifikan terhadap landskap keselamatan serantau. Dengan ekonomi digital yang dianggarkan mencecah 1 trilion dolar Amerika Syarikat (AS) menjelang 2030, ruang siber di rantau ini telah berkembang menjadi domain strategik yang bukan sahaja menyokong pertumbuhan ekonomi, malah turut membuka ruang kepada ancaman keselamatan yang lebih kompleks (ASEAN 2021). Perkembangan ini telah memperluaskan ‘serangan permukaan’[9] (attack surface) dan menjadikan ASEAN semakin terdedah kepada pelbagai bentuk ancaman siber yang berfungsi sebagai instrumen geopolitik dan jenayah terancang.
Jenayah siber dan serangan ransomware merupakan antara ancaman paling ketara yang dihadapi rantau ini. Evolusi kepada model jenayah-sebagai-perkhidmatan telah merendahkan halangan kemasukan bagi aktor yang berniat jahat, dengan kos jenayah siber global diunjurkan meningkat daripada 9.22 trilion dolar AS pada tahun 2024 kepada 13.82 trilion dolar AS menjelang 2028 (Broadhurst 2021). Serangan seperti WannaCry[10] dan NotPetya[11] telah membuktikan keupayaan ancaman ini melumpuhkan sektor kritikal seperti kesihatan dan kewangan secara meluas, termasuk di negara ASEAN seperti Indonesia dan Singapura (Mahirah & Hilmy 2024).
Selain itu, pengintipan siber turut menjadi komponen penting dalam landskap ancaman serantau. Kedudukan geopolitik ASEAN yang strategik menjadikannya sasaran utama operasi pengintipan oleh aktor negara dan kumpulan ancaman berterusan lanjutan[12] (Kai 2023) yang bertujuan mendapatkan akses kepada maklumat strategik melalui pencerobohan rangkaian yang canggih. Dalam beberapa kes, kempen ini menyasarkan sistem kawalan penyeliaan dan pemerolehan data[13] dalam sektor kritikal seperti tenaga dan air sekaligus meningkatkan risiko terhadap keselamatan fizikal nasional (Kai 2023).
Serangan terhadap CII pula menunjukkan bahawa ancaman siber kini memberi kesan langsung kepada sistem fizikal yang menyokong fungsi asas masyarakat (ASEAN 2021). Insiden seperti serangan terhadap rangkaian SWIFT[14] telah mendedahkan kerentanan sistem kewangan antarabangsa dengan kesan merentasi sempadan negara, menegaskan bahawa keselamatan siber kini berkait rapat dengan keselamatan ekonomi dan kestabilan geopolitik (ASEAN 2021).
Dalam menghadapi ancaman yang semakin kompleks ini, pendekatan nasional semata-mata didapati tidak mencukupi. Sifat ancaman siber yang transnasional dan tanpa sempadan menyukarkan proses mengenalpasti pelaku, manakala ciri tanpa nama (anonymity) dalam ruang siber menuntut keperluan memperkukuh perkongsian risikan dan kerjasama penguatkuasaan di peringkat serantau (ASEAN 2021). Kebergantungan ekonomi digital yang tinggi turut meningkatkan risiko kesan limpahan, di mana kegagalan atau pencerobohan di satu negara boleh memberi kesan berantai kepada negara jiran (ASEAN 2021). Kelemahan di satu titik dalam ekosistem digital boleh dieksploitasi untuk menembusi rangkaian yang lebih luas, menjejaskan kestabilan serantau secara keseluruhan (Dedy et al. 2021).
Cabaran ini diperburukkan oleh jurang kematangan digital yang ketara antara negara anggota. Negara seperti Singapura dan Malaysia mempunyai tahap kesediaan siber yang lebih tinggi, manakala Kemboja, Laos dan Myanmar masih berada pada tahap pembangunan asas (Chen 2020) dan ini membuka ruang kepada eksploitasi melalui serangan rantaian bekalan yang menyasarkan titik kelemahan dalam sistem serantau. Jurang ini menjadikan kerjasama dalam pembinaan kapasiti sebagai elemen penting untuk meningkatkan daya tahan kolektif ASEAN (Elnathan & Wiswayana 2025).
Penyelarasan dengan norma global turut memainkan peranan penting dalam tadbir urus keselamatan siber di ASEAN. Penerimaan 11 prinsip norma sukarela PBB iaitu UNGGE berkaitan tingkah laku negara yang bertanggungjawab di ruang siber menunjukkan komitmen ASEAN terhadap persekitaran siber yang stabil dan boleh diramal (ASEAN 2022; Hogeveen 2022). Namun, pelaksanaan norma ini memerlukan kerangka penyelarasan serantau yang lebih formal, termasuk mekanisme seperti ASEAN Regional CERT, bagi memastikan tindak balas yang efektif semasa krisis dan meningkatkan kepercayaan antara negara anggota (ASEAN 2022).
Secara analitikal, transformasi digital di ASEAN telah mewujudkan satu bentuk dilema keselamatan siber di mana kebergantungan kepada teknologi digital secara langsung meningkatkan tahap kerentanan negara (Domingo 2022). Respons nasional yang bersifat terasing bukan sahaja tidak mencukupi untuk menangani ancaman yang merentas sempadan, malah berpotensi mewujudkan fenomena ‘splinternet‘[15] iaitu perpecahan dalam kerangka peraturan yang boleh menjejaskan integrasi dan pertumbuhan ekonomi digital serantau (Cui 2025). Oleh itu, pengukuhan institusi serantau seperti ASEAN Cyber-CC dan pemformalan mekanisme tindak balas kecemasan adalah langkah kritikal dalam memastikan keselamatan, kestabilan dan kemakmuran jangka panjang ASEAN dalam era digital (Kai 2023).
3.1 Persoalan Kajian
Berdasarkan sorotan literatur serta keadaan semasa keselamatan siber di ASEAN, kajian ini dirangka dengan memberi tumpuan kepada tiga persoalan utama yang merangkumi dimensi institusi, cabaran sistemik dan diplomasi geopolitik.
Persoalan pertama meneliti aspek asas tadbir urus serantau, iaitu sejauh manakah prinsip ASEAN Way yang berteraskan konsensus dan tanpa campur tangan menghambat atau memudahkan pemformalan kerangka tindak balas kecemasan siber serantau, khususnya dalam menghadapi ancaman terhadap CII? Struktur keselamatan siber ASEAN yang masih bersifat terpencar menimbulkan persoalan sama ada norma tradisional yang menekankan kedaulatan negara mampu menyesuaikan diri dengan keperluan teknikal ruang siber yang menuntut penyelarasan pantas dan tindakan kolektif merentas sempadan (Kai 2023).
Persoalan kedua memberi tumpuan kepada cabaran sistemik dalam pelaksanaan dasar, iaitu bagaimana jurang kematangan siber (digital maturity gap) yang ketara antara Negara Anggota ASEAN mempengaruhi keupayaan rantau ini melaksanakan 11 norma sukarela PBB (UNGGE 2015) secara kolektif dan inklusif? Perbezaan yang signifikan antara negara maju seperti Singapura (Monica 2023) dan negara peringkat asas seperti Laos dan Kemboja menunjukkan bahawa daya tahan keselamatan siber serantau sangat bergantung kepada kedudukan yang terlemah dalam organisasi seperti dicatat dalam laporan Tech for Good Institute (2024). Persoalan ini menilai sejauh mana ketidaksamaan sumber, kepakaran teknikal dan kapasiti institusi menjadi penghalang kepada pembentukan kerangka keselamatan siber yang bersepadu.
Persoalan ketiga mengupas dimensi geopolitik dan diplomasi, dengan meneliti bagaimana diplomasi siber berfungsi sebagai instrumen ‘virtual enlargement’ bagi negara-negara kecil di ASEAN untuk mengunjurkan kuasa lunak serta mengimbangi persaingan antara kuasa besar seperti Amerika Syarikat dan China dalam domain digital? Dalam persekitaran di mana Asia Tenggara menjadi titik pertemuan kepentingan geopolitik global, diplomasi siber membuka ruang kepada negara kecil untuk memainkan peranan lebih signifikan melalui pembinaan norma, pengantaraan diplomatik dan kepimpinan dalam tadbir urus siber (Domingo 2022), sekaligus mengekalkan keutamaan ASEAN dan mengurangkan risiko terperangkap dalam dilema keselamatan siber antara kuasa besar.
3.2 Kerangka Teori
3.2.1 Regionalisme
Perbincangan mengenai regionalisme dalam konteks keselamatan siber ASEAN memperlihatkan bagaimana organisasi serantau ini berevolusi daripada entiti yang menekankan kedaulatan negara kepada mekanisme penyelaras bagi isu keselamatan bukan tradisional yang semakin kompleks. Perubahan ini didorong oleh keperluan menyesuaikan diri dengan realiti globalisasi dan transformasi digital yang telah mengubah sifat ancaman keselamatan, termasuk dalam domain siber.
Secara konseptual, regionalisme dalam hubungan antarabangsa merujuk kepada projek politik dan ideologi di mana aktor negara dan bukan negara bekerjasama untuk menyelaraskan strategi dalam sesuatu wilayah geografi tertentu (Fawcett 2005). Penting untuk membezakan antara regionalisme dan regionalisasi. Regionalisme bersifat berpusatkan negara dan diwujudkan melalui dialog antara kerajaan serta perjanjian rasmi, manakala regionalisasi merujuk kepada proses integrasi yang lebih spontan dipacu oleh pasaran, perdagangan dan aliran pelaburan (Behr & Jokela 2011). Sejak berakhirnya Perang Dingin, kemunculan ‘Regionalisme Baharu’ telah memperluaskan skop kerjasama serantau melangkaui aspek ekonomi kepada dimensi politik, sosial dan keselamatan dan turut melibatkan pelbagai aktor di luar kerangka negara (Farrell 2005).
Dalam kerangka ini, organisasi serantau memainkan peranan penting dalam menangani ancaman keselamatan transnasional. Kedekatan geografi dan kepentingan bersama membolehkan mereka bertindak lebih efektif berbanding institusi sejagat dalam menguruskan isu keselamatan tempatan (Stadtmüller 2005), manakala mekanisme pembinaan kepercayaan melalui platform dialog berterusan mengurangkan risiko salah faham dan meningkatkan ketelusan antara negara anggota (Gnanguênon & Hofmann 2024). Dalam menghadapi isu keselamatan bukan tradisional seperti jenayah terancang, keganasan dan serangan siber, kerjasama kolektif menjadi keperluan kerana ancaman ini tidak mengenal sempadan dan memerlukan pengumpulan sumber seperti risikan, logistik dan keupayaan teknikal (Stadtmüller 2005).
ASEAN telah mengadaptasi prinsip regionalisme ini dalam menangani ancaman keselamatan siber melalui Strategi Kerjasama Keselamatan Siber ASEAN (ACCS) 2021-2025 yang berfungsi sebagai peta jalan serantau bagi meningkatkan kerjasama antara negara. Penubuhan ASEAN Cyber-CC membolehkan penyelarasan badan sektoral seperti ADGMIN dan AMMTC bagi memastikan koheren dasar di peringkat serantau (ASEAN 2022), manakala mekanisme teknikal seperti ASEAN Regional CERT dan CRISP memudahkan perkongsian maklumat ancaman secara masa nyata untuk melindungi sektor ekonomi dan kewangan serantau (ASEAN 2022).
Prinsip ASEAN Way yang berasaskan konsensus menjadi asas identiti kolektif ASEAN dalam ruang siber (Acharya 2012). ASEAN amat bijak menggunakannya untuk memupuk norma tingkah laku bertanggungjawab secara sukarela termasuk melalui penerimaan 11 norma UNGGE 2015 tanpa menjejaskan kedaulatan negara anggota (ASEAN 2022). Gabungan keperluan teknikal dalam menangani ancaman transnasional dengan pendekatan diplomatik tradisional ini mencerminkan manifestasi regionalisme yang semakin matang, membolehkan ASEAN membina ketahanan digital serantau yang holistik sambil mengekalkan prinsip asas yang menjadi teras identiti dan kestabilan organisasinya (Dedy et al. 2021).
3.2.2 Institusionalisme
Institusionalisme Neoliberal berpendapat bahawa walaupun sistem antarabangsa bersifat anarki, kerjasama antara negara boleh dicapai melalui kewujudan institusi yang menyediakan struktur peraturan, norma dan jangkaan bersama (Keohane 1984). Institusi dalam konteks ini tidak hanya merujuk kepada organisasi formal, tetapi juga kepada ‘pola amalan yang diiktiraf’ yang membentuk jangkaan negara terhadap tingkah laku antara satu sama lain (Keohane 1984).
Institusi memainkan peranan penting dalam menggalakkan kerjasama melalui beberapa mekanisme utama contohnya pengurangan kos transaksi melalui kerangka tetap yang memudahkan rundingan tanpa perlu bermula dari awal (Hurrell 2005). Peningkatan ketelusan mengenai niat dan tindakan negara lain, mengurangkan risiko penipuan atau pembelotan (Hurrell 2005) dari berlaku. Ini mewujudkan kebolehramalan tingkah laku negara melalui peraturan yang dipersetujui, seterusnya mengurangkan ketidaktentuan membuat keputusan (Keohane 1984). Ianya berlaku dalam hubungan yang sekian lama dan pembinaan kepercayaan secara jangka panjang melalui proses sosialisasi berterusan antara negara (Holmes 2015).
Dalam konteks ASEAN, pendekatan institusionalisme ini dapat dilihat melalui pembangunan kerangka institusi yang semakin kompleks bagi menguruskan keselamatan siber sebagai isu strategik serantau (Kai 2023). Kerjasama kolektif dari ADGMIN memacu pembangunan ekonomi digital dan infrastruktur ICT (Monica 2023) manakala kewujudan entiti seperti ASEAN Cyber-CC, ASEAN Regional CERT dan CRISP membuktikan bahawa ASEAN menguruskan institusinya dengan baik dan berkembang selaras dengan kemajuan teknologi siber (Kai 2023; Monica 2023; Isono & Prilliadi 2023).
Selain aspek institusi, ASEAN turut menggunakan kerangka ini sebagai alat diplomasi siber melalui pembinaan norma dan kepercayaan antara negara anggota. Penerimaan 11 norma UNGGE pada 2015 mewujudkan asas pemahaman bersama mengenai tingkah laku negara yang bertanggungjawab dalam ruang siber. Langkah-langkah pembinaan kepercayaan melalui platform seperti ARF dan ADMM-Plus termasuk perkongsian strategi nasional, undang-undang siber dan penubuhan direktori titik hubungan (point of contact) adalah bertujuan untuk mengurangkan risiko salah faham serta mengelakkan eskalasi konflik dalam domain siber (Kai 2023; Ang 2020).
Dari sudut kekuatan, institusi ASEAN menyediakan platform neutral yang mengekalkan konsep ASEAN centrality[16] membolehkan negara anggota dan rakan dialog berinteraksi dalam suasana yang kurang konfrontasi (ASEAN 2025). Ekosistem diplomatik yang berasaskan mesyuarat berkala dan pendekatan give-and-take membantu membina konsensus dalam isu-isu sensitif (Monica 2023). Sementara itu, pembangunan kapasiti melalui ASCCE dan AJCCBC menyumbang kepada peningkatan keupayaan teknikal negara anggota (Monica 2023).
Institusionalisme menunjukkan peranan penting institusi dalam mengurangkan ketidaktentuan, membina kepercayaan dan memudahkan kerjasama. Namun, keberkesanannya masih bergantung kepada keupayaan ASEAN untuk menyesuaikan prinsip tradisionalnya dengan keperluan baharu keselamatan siber yang menuntut penyelarasan yang lebih pantas dan komprehensif.
3.3 Sintesis Teori
Analisis kerjasama keselamatan siber ASEAN menunjukkan bahawa pendekatan serantau ini memerlukan sintesis antara regionalisme dan institusionalisme untuk memahami secara menyeluruh dinamika yang berlaku. Regionalisme dalam konteks ASEAN berkembang dalam bentuk regionalisme baharu yang bersifat multidimensi dan melibatkan isu keselamatan bukan tradisional seperti ancaman siber (Makibayashi 2021). Melalui lensa ini, kerjasama siber ASEAN didorong oleh keperluan membina ketahanan regional (Caballero-Anthony 2005), di mana kekuatan kolektif rantau bergantung kepada keupayaan setiap negara anggota memperkukuh sistem domestik masing-masing (Narine 2002). Regionalisme turut menjelaskan usaha ASEAN mengekalkan ASEAN centrality dalam menghadapi persaingan kuasa besar di ruang siber bagi mengelakkan rantau ini daripada menjadi medan dominasi geopolitik digital (Martinus 2020).
Institusionalisme pula memberi tumpuan kepada bagaimana institusi antarabangsa memudahkan kerjasama melalui pengurangan kos transaksi, peningkatan ketelusan dan pembinaan kebolehramalan (Fidler 2021). ASEAN menginstitusikan kerjasama siber melalui pelbagai platform yang berfungsi sebagai ruang dialog dan penyelarasan dasar (ASEAN 2022), bertindak sebagai locus sosialisasi norma di mana prinsip tingkah laku negara yang bertanggungjawab disebarkan dan diperkukuh (Caballero-Anthony 2005). Penerimaan norma antarabangsa mewujudkan asas pemahaman bersama mengenai tingkah laku dalam ruang siber, sementara mekanisme seperti ASEAN Regional CERT meningkatkan kebolehramalan melalui perkongsian maklumat ancaman dan penyelarasan tindak balas insiden (Kai 2023).
Walau bagaimanapun, kedua-dua teori ini mempunyai kekuatan dan keterbatasan tersendiri. Regionalisme berkesan dalam memahami keunikan ASEAN Way yang menekankan konsensus, keinformalan dan prinsip tanpa campur tangan (Wiseman 2024), menjelaskan kecenderungan ASEAN menggunakan instrumen tidak mengikat yang menghormati kedaulatan negara anggota berbanding model supranasional yang lebih tegas (Isono & Prilliadi 2023). Regionalisme juga menekankan pembinaan identiti kolektif atau we-feeling yang penting dalam membina kepercayaan antara negara anggota yang berbeza latar belakang politik dan tahap pembangunan (Söderbaum 2016). Namun, kelemahannya terletak pada ketidakupayaannya menangani jurang kematangan digital yang ketara serta keterbatasan prinsip tanpa campur tangan dalam menghadapi keperluan penguatkuasaan undang-undang siber yang memerlukan tindakan rentas sempadan (Ang 2020).
Sebaliknya, institusionalisme menawarkan penjelasan yang lebih kukuh dari segi aspek fungsional dan teknikal kerjasama siber sambil menerangkan bagaimana institusi memudahkan latihan bersama, pertukaran maklumat dan pembangunan kapasiti, termasuk melalui mekanisme seperti ACID dan bantuan teknikal daripada rakan dialog (ASEAN 2021). Namun, pendekatan ini sering dikritik kerana terlalu optimistik mahalan kebanyakan rangka kerja siber ASEAN bersifat sukarela tanpa mekanisme penguatkuasaan atau hukuman bagi ketidakpatuhan. Ini menyebabkan institusi tersebut dilihat lebih sebagai platform dialog berbanding entiti berkuasa eksekutif yang nyata (Matondang 2025).
Secara kritikal, gabungan kedua-dua teori ini menunjukkan bahawa pendekatan keselamatan siber ASEAN merupakan satu bentuk ‘institusionalisme lunak’ yang dipacu oleh keperluan regionalisme pasca-kolonial (Söderbaum 2016). Walaupun ASEAN telah membangunkan arkitektur yang kompleks, keberkesanan praktikalnya masih dibatasi oleh keutamaan terhadap kedaulatan negara berbanding kecekapan fungsional. Ketegangan ini jelas terlihat dalam usaha mencapai integrasi digital serantau, di mana aspirasi untuk mewujudkan pasaran digital tunggal sering berhadapan dengan keutamaan negara terhadap kedaulatan data yang bersifat proteksionis. Dalam konteks ini, kerjasama siber ASEAN merupakan satu proses ‘perundingan normatif’ yang berterusan, di mana negara anggota sentiasa mencari keseimbangan antara integrasi serantau dan autonomi nasional (Narine 2022).
Tambahan pula, faktor material seperti kekangan sumber dan kapasiti teknikal di negara-negara yang terbatas menunjukkan bahawa pendekatan berasaskan norma sahaja tidak mencukupi untuk menjelaskan tahap kerjasama siber yang masih berkembang. Walaupun ancaman siber semakin meningkat, realiti ketidaksamaan pembangunan dan keupayaan institusi terus menjadi cabaran utama dalam memperkukuh daya tahan kolektif ASEAN. Oleh itu, sintesis antara regionalisme dan institusionalisme memberikan pemahaman yang lebih seimbang mengenai bagaimana kerjasama keselamatan siber di ASEAN dibentuk oleh interaksi antara norma, institusi dan realiti material dalam sistem antarabangsa kontemporari.
4.0 Kaedah Kajian
Kajian mengenai keselamatan siber dan kerjasama antarabangsa di ASEAN memerlukan reka bentuk penyelidikan yang mampu menangkap kerumitan interaksi antara politik, norma dan evolusi dasar yang berlaku secara dinamik. Pendekatan kualitatif dilihat paling sesuai kerana sifat isu keselamatan siber yang melibatkan dimensi strategik, sensitif dan sukar diukur secara kuantitatif (Elnathan & Wiswayana 2025), membolehkan pengkaji meneliti bukan sahaja hasil dasar tetapi juga proses, interaksi dan makna yang terbentuk dalam kalangan aktor yang terlibat.
Dari sudut metodologi, kajian kes digunakan sebagai kaedah utama untuk menyiasat secara mendalam tingkah laku negara anggota atau institusi dalam konteks geopolitik masing-masing. Perbandingan antara strategi siber negara seperti Singapura, Vietnam dan Malaysia memberikan pemahaman tentang bagaimana faktor sistemik dan budaya strategik mempengaruhi pembangunan kapasiti siber (Domingo 2022). Selain itu, analisis dasar dan dokumentari memainkan peranan penting melalui penelitian dokumen primer seperti Kertas Putih Pertahanan, Strategi Keselamatan Siber Kebangsaan serta kenyataan bersama menteri ASEAN, bagi mengenal pasti arah tuju dasar, tahap komitmen politik dan evolusi kerjasama serantau dalam domain siber.
Bagi memperkukuh dapatan, temubual mendalam turut digunakan dan disokong melalui proses triangulasi, di mana maklumat daripada dokumen rasmi disilangkan dengan pandangan pegawai kerajaan untuk mendapatkan gambaran yang lebih menyeluruh, termasuk perspektif tidak formal mengenai rundingan siber. Dalam konteks laporan ini, temubual dijalankan secara atas talian bersama Encik Rushidan, Ketua Jabatan dan Puan Noor Azwa, Eksekutif Kanan, di Jabatan Penyelidikan Teknologi dan Strategi, CyberSecurity Malaysia iaitu sebuah agensi di bawah Kementerian Digital Malaysia (Lampiran A; Lampiran B).
Terdapat beberapa justifikasi penting bagi pendekatan kualitatif ini. Pertama, kekangan data dan isu kerahsiaan menjadikan akses kepada data kuantitatif yang lengkap sangat terhad dalam bidang keselamatan siber (Domingo 2022); penggunaan sumber terbuka dan dokumen tidak dikelaskan membolehkan pembinaan naratif analisis yang lebih realistik dan berasaskan bukti yang tersedia. Kedua, pendekatan ini lebih sesuai untuk memahami norma dan budaya yang menjadi asas kepada diplomasi siber ASEAN, khususnya prinsip ASEAN Way yang melibatkan unsur intersubjektif antara aktor; elemen seperti kepercayaan, persefahaman dan konsensus tidak dapat diukur secara statistik, tetapi boleh dihuraikan melalui analisis kualitatif yang mendalam (Newby 2021).
Penggunaan kaedah analisis proses membolehkan pengkaji mengenal pasti bagaimana sesuatu institusi atau mekanisme siber serantau terbentuk daripada interaksi sosial dan keperluan fungsional negara anggota. Sebagai contoh, kemunculan struktur seperti ASEAN Cyber-CC boleh difahami sebagai hasil daripada gabungan tekanan praktikal dan rundingan normatif dalam kalangan negara anggota (Wagner 2016). Akhir sekali, pendekatan kualitatif memberikan kelebihan dalam menyediakan diskripsi mendalam terhadap konteks dan amalan diplomatik, termasuk bagaimana teknologi digital mengubah rutin kerja diplomat dan proses rundingan antarabangsa.
Penggabungan analisis dokumen dan temubual pakar merupakan pendekatan yang komprehensif kerana kekuatan utamanya terletak pada triangulasi data, yang meningkatkan kesahan dan kredibiliti dapatan melalui penggunaan pelbagai sumber. Temubual pakar juga membantu mendedahkan latar mendalam yang tidak dinyatakan dalam dokumen rasmi lantas dapat mengisi jurang maklumat akibat kerahsiaan, serta membezakan antara hasil dasar formal dan proses sebenar rundingan serta pembentukan institusi.
Namun, pendekatan ini mempunyai beberapa kekangan, termasuk isu kerahsiaan dan akses kepada data terperingkat, jurang kematangan digital antara negara ASEAN yang menyukarkan perbandingan, serta keterbatasan dokumen rasmi yang dipengaruhi oleh prinsip ASEAN Way. Dari sudut praktikal, temubual pakar turut menghadapi cabaran dari segi masa, sumber dan kesukaran mendapatkan akses kepada responden berkepentingan. Kebolehpercayaan kajian dapat dipertingkatkan melalui penggunaan sumber rasmi dan pengekodan tematik yang sistematik, walaupun perubahan dasar siber yang pantas menimbulkan cabaran dari segi kestabilan data. Kesahan pula bergantung kepada konsistensi antara naratif pakar dan dokumen, namun generalisasi mungkin terhad kerana perbezaan budaya strategik antara negara. Kajian ini perlu mengambil kira potensi bias seperti bias laporan kerajaan, bias elit dalam temubual dan perbezaan ideologi dalam mentafsir keselamatan siber. Secara keseluruhan, pendekatan ini kekal paling sesuai dengan syarat pengkaji peka terhadap pengaruh kepentingan nasional dan dinamika kuasa dalam setiap data yang dianalisis.
5.0 Hasil Kajian
5.1 Ancaman Keselamatan Siber di ASEAN
Lanskap keselamatan siber di rantau ASEAN menunjukkan perubahan ketara yang didorong oleh pertumbuhan pesat ekonomi digital serta peningkatan kebergantungan terhadap teknologi maklumat (ASEAN 2022). Ancaman siber telah berkembang menjadi cabaran strategik yang memberi kesan langsung terhadap kedaulatan digital, kestabilan geopolitik dan ketahanan ekonomi negara anggota (Rushidan & Noor 2026).
5.1.1 Klasifikasi Utama Ancaman Siber di ASEAN
Ancaman siber di rantau ini memperlihatkan kepelbagaian teknik dan sasaran yang semakin kompleks. Jenayah siber dan penipuan atas talian merupakan ancaman paling dominan, khususnya dalam bentuk penipuan kewangan dan manipulasi data (Rushidan & Noor 2026). Di Malaysia, penipuan siber mencatatkan 72.1% daripada keseluruhan insiden siber, jauh melebihi purata global sebanyak 6%, dipacu oleh perkembangan model jenayah-sebagai-perkhidmatan yang membolehkan aktor ancaman melaksanakan serangan merentas sempadan dengan kos yang rendah (Rushidan & Noor 2026).
Serangan ransomware turut menunjukkan peningkatan ketara dengan sasaran kepada organisasi besar dan institusi kerajaan. Insiden seperti WannaCry dan NotPetya membuktikan keupayaan serangan ini melumpuhkan operasi hospital, firma insurans dan sektor telekomunikasi, menandakan peralihan daripada motif vandalisme kepada keuntungan kewangan yang lebih tersusun melalui penyulitan data kritikal (Rushidan & Noor 2026). Phishing[17]dan kejuruteraan sosial kekal sebagai vektor utama untuk mencuri identiti dan maklumat perbankan (Broadhurst 2021); Filipina mencatatkan percubaan phishing tertinggi di rantau ini pada awal 2019, manakala Singapura mengalami peningkatan sebanyak 174% antara 2021 hingga 2022 (Mahirah & Hilmy 2024). Ancaman turut berkembang kepada serangan rantaian bekalan, di mana penjenayah siber menyasarkan vendor pihak ketiga untuk mendapatkan akses kepada sistem organisasi utama, menjadikan satu titik kelemahan sebagai pintu masuk kepada pelbagai sasaran strategik (Rushidan & Noor 2026).
5.1.2 Corak dan Frekuensi Serangan
Beberapa corak utama dapat dikenal pasti dalam aktiviti ancaman siber di Asia Tenggara. Serangan bersifat rentas sempadan dan asimetri, di mana pelaku menggunakan pelayan yang tersebar di pelbagai bidang kuasa, menyukarkan proses pengenalan pelaku dan penguatkuasaan undang-undang (ASEAN 2021). Peningkatan serangan turut berkait rapat dengan pandemik COVID-19, apabila pendigitalan yang dipercepatkan serta peningkatan kerja jarak jauh memperluaskan ‘serangan permukaan’, dengan banyak organisasi melaporkan peningkatan ancaman sekurang-kurangnya 25% dalam tempoh tersebut (Dedy et al. 2021). Dari segi kekerapan, Indonesia sahaja merekodkan 290.3 juta serangan siber pada tahun 2019, meningkat daripada 232.4 juta pada tahun sebelumnya, menggambarkan skala ancaman yang dihadapi rantau ini (Dedy et al. 2021).
5.1.3 Ancaman Terhadap Infrastruktur Maklumat Kritikal (CII)
Serangan terhadap CII merupakan antara kebimbangan keselamatan nasional yang paling serius kerana kesannya yang boleh melumpuhkan fungsi asas negara (ASEAN 2021). Sektor yang paling kerap disasarkan termasuk perbankan dan kewangan, tenaga, pengangkutan, kesihatan dan pertahanan (Kai 2023). Antara insiden utama ialah penggodaman SWIFT yang menjejaskan bank-bank di ASEAN pada tahun 2016 serta pelanggaran data SingHealth di Singapura yang melibatkan 1.5 juta pesakit (ASEAN 2021). Ancaman berterusan lanjutan yang sering dikaitkan dengan penajaan negara turut menggunakan teknik pengintipan siber untuk mendapatkan maklumat strategik, termasuk melalui kempen yang menyasarkan sistem SCADA dalam sektor tenaga dan air, menunjukkan potensi ancaman terhadap keselamatan fizikal dan operasi kritikal (Kai 2023).
5.1.4 Impak Terhadap Keselamatan Nasional dan Ekonomi Digital
Kesan ancaman siber meliputi dimensi material dan psikologi yang signifikan. Dari segi ekonomi, kos purata pelanggaran data di ASEAN dianggarkan antara 2.7 juta hingga 3.05 juta dolar AS bagi setiap insiden, manakala di Indonesia, jumlah kerugian akibat jenayah siber dijangka mencecah 6.5 bilion dolar AS menjelang 2028 (Mahirah & Hilmy 2024). Serangan siber yang berulang turut menjejaskan kepercayaan pengguna dan pelabur terhadap ekosistem digital (Rushidan & Noor 2026), yang boleh menghalang pencapaian potensi ekonomi digital ASEAN yang diunjurkan bernilai antara 1 trilion hingga 2 trilion dolar AS menjelang 2030 (ASEAN 2025). Dari sudut geopolitik, konflik siber berpotensi mencetuskan ketegangan diplomatik, khususnya apabila digunakan untuk tujuan propaganda, penyebaran maklumat palsu atau pengintipan strategik (Broadhurst 2021), meletakkan ASEAN dalam kedudukan yang terdedah kepada persaingan kuasa besar dalam ruang siber (Domingo 2022).
5.2 Mekanisme Kerjasama Keselamatan Siber ASEAN
Kerjasama keselamatan siber di ASEAN memperlihatkan peralihan yang jelas daripada pendekatan teknikal yang bersifat terpisah kepada satu kerangka strategik yang lebih menyeluruh, meliputi dimensi ekonomi, keselamatan politik serta jenayah rentas sempadan (ASEAN 2021). Perubahan ini berlaku sejajar dengan peningkatan kerumitan ancaman siber yang tidak lagi terhad kepada satu sektor atau sempadan negara. Justeru, ASEAN membangunkan ekosistem kerjasama yang terdiri daripada kerangka strategik, platform dasar, mekanisme teknikal serta inisiatif pembangunan kapasiti bagi menangani ancaman siber secara kolektif.
Dari sudut kerangka strategik, Strategi Kerjasama Keselamatan Siber ASEAN 2021-2025 menggariskan lima bidang keutamaan iaitu peningkatan kesiapsiagaan siber, penyelarasan dasar serantau, pembinaan kepercayaan, pembangunan kapasiti dan kerjasama antarabangsa (ASEAN 2022). Sebagai organisasi serantau pertama yang menerima secara prinsip UNGGE, ASEAN telah membentuk asas rujukan bersama dalam pengurusan ruang siber (ASEAN 2022). Kenyataan Bersama Pemimpin ASEAN 2018 menekankan keperluan penyelarasan dasar merentas tiga tonggak utama komuniti ASEAN iaitu Komuniti Politik-Keselamatan, Komuniti Ekonomi dan Komuniti Sosial-Budaya (ASEAN 2022), manakala Deklarasi ASEAN 2017 mengenai pencegahan dan pembanterasan jenayah siber menjadi titik mula kepada pengukuhan kerjasama perundangan dan penguatkuasaan (Inda & Bima 2019).
Pelaksanaan kerangka ini disokong oleh pelbagai platform penyelarasan dan dialog dasar. Persidangan Menteri ASEAN mengenai Keselamatan Siber (AMCC) menyediakan ruang interaksi bagi pembuat dasar untuk membincangkan isu diplomasi, strategi dan operasi siber (ASEAN 2021). ASEAN Cyber-CC, yang ditubuhkan pada tahun 2020, menyelaraskan isu keselamatan siber merentas pelbagai sektor bagi mengurangkan pertindihan dan meningkatkan kesepaduan dasar (ASEAN 2022). ADGMIN memberi tumpuan kepada pembangunan infrastruktur digital serta perlindungan CII (ASEAN 2022), manakala ARF melibatkan rakan dialog luar dalam usaha membina kepercayaan dan menggalakkan diplomasi pencegahan dalam penggunaan teknologi maklumat (ASEAN 2021).
Di peringkat operasi, ASEAN turut mengembangkan mekanisme teknikal bagi memperkukuh keupayaan tindak balas terhadap insiden siber. Penubuhan ASEAN Regional CERT, yang masih dalam proses formalit adalah bertujuan menyediakan saluran pertukaran maklumat ancaman secara tepat pada masanya serta menggabungkan kepakaran dari seluruh rantau (ASEAN 2022). Mekanisme Pertukaran Maklumat[18] CERT ASEAN yang dilancarkan pada tahun 2021 memperkukuh koordinasi antara pasukan tindak balas kebangsaan, manakala ACID yang telah dijalankan secara tahunan sejak 2006 berfungsi sebagai platform latihan untuk menguji kesiapsiagaan dan meningkatkan penyelarasan semasa krisis (ASEAN 2021). Dalam sektor kewangan, CRISP membolehkan bank-bank pusat berkongsi risikan ancaman bagi meningkatkan ketahanan sistem kewangan serantau (Inda & Bima 2019).
Bagi menangani perbezaan tahap pembangunan antara negara anggota, ASEAN turut memberi penekanan kepada pembangunan kapasiti melalui pusat kecemerlangan khusus. ASCCE menyediakan latihan yang merangkumi aspek strategik, perundangan antarabangsa dan teknikal, termasuk simulasi serangan melalui kemudahan ‘cyber range‘ (Ang 2020). AJCCBC pula memberi tumpuan kepada latihan teknikal seperti analisis perisian hasad dan forensik digital, manakala ADMM Cybersecurity and Information Centre of Excellence (ACICE) menyokong perkongsian maklumat berkaitan ancaman siber, disinformasi dan hasutan dalam konteks pertahanan (ASEAN 2022).
Secara keseluruhan, mekanisme ini memainkan fungsi penting dalam memperkukuh keselamatan siber serantau melalui penetapan norma dan piawaian tingkah laku negara. Inisiatif seperti Initiative for ASEAN Integration (IAI) dan pembangunan pusat kecemerlangan membantu meningkatkan keupayaan negara-negara CLMV agar tidak menjadi titik kelemahan dalam rantaian keselamatan digital serantau (Monica 2023). Walau bagaimanapun, prinsip konsensus dan tidak campur tangan ASEAN Way sering melambatkan proses pembuatan keputusan dan menghasilkan perjanjian yang tidak mengikat, menghadkan keupayaan penguatkuasaan terhadap ancaman merentas sempadan (Inda & Bima 2019). Kerjasama dengan rakan dialog seperti China, Jepun dan Amerika Syarikat melalui kerangka ASEAN+1[19] kekal penting dalam menyediakan pemindahan teknologi dan bantuan teknikal, khususnya dalam menghadapi APT (Isono & Prilliadi 2023). Mekanisme kerjasama keselamatan siber ASEAN secara keseluruhannya memperlihatkan usaha berstruktur yang menggabungkan dimensi dasar, teknikal dan pembangunan kapasiti, namun masih memerlukan pengukuhan dari segi penyelarasan institusi dan keupayaan operasi bagi memastikan keberkesanan yang lebih menyeluruh dalam jangka panjang.
5.3 Peranan Diplomasi Siber
Diplomasi siber dalam konteks ASEAN berfungsi sebagai penghubung strategik antara kerumitan domain teknologi dengan pembentukan dasar keselamatan nasional. Ia telah berkembang menjadi elemen penting dalam memelihara kedaulatan digital, kestabilan geopolitik dan ketahanan ekonomi serantau (Rushidan & Noor 2026), memainkan peranan utama dalam mengurus ancaman siber yang bersifat merentas sempadan melalui penglibatan diplomatik, penyelarasan dasar dan dialog berterusan di peringkat serantau.
Dalam aspek pembangunan norma dan piawaian tingkah laku, diplomasi siber ASEAN berfungsi sebagai saluran utama untuk membentuk jangkaan kolektif terhadap tingkah laku negara dalam ruang siber (Rushidan & Noor 2026). Sebagai organisasi serantau yang tegas dan memberi kerjasama di peringkat antarabangsa, ASEAN telah menetapkan garis panduan asas termasuk larangan terhadap tindakan yang boleh merosakkan CII negara lain serta tanggungjawab memastikan wilayah negara tidak digunakan untuk aktiviti siber yang berniat jahat (Hogeveen 2022). Komitmen pemimpin ASEAN pada tahun 2018 seterusnya memperkukuh usaha penyelarasan pelaksanaan norma merentas tiga tonggak komuniti ASEAN (Hogeveen 2022), sementara ASEAN berusaha membentuk rangka kerja serantau yang disesuaikan dengan konteks tempatan, khususnya bagi menangani jurang kematangan digital antara negara anggota (Ratha & Kunvath 2020).
Diplomasi siber turut memainkan peranan penting dalam pembinaan kepercayaan antara negara anggota melalui pelaksanaan langkah membina-keyakinan (CBMs)[20] (Rushidan & Noor 2026). Platform seperti ARF dan AMCC menyediakan ruang pertukaran pandangan berkaitan landskap ancaman siber dan dasar nasional masing-masing (Kai 2023), manakala mekanisme praktikal seperti Points of Contact Directory[21] di bawah ARF membolehkan komunikasi langsung antara agensi diplomatik, keselamatan dan teknikal semasa berlakunya kecemasan siber (Hogeveen 2022). Latihan bersama seperti ACID pula menyumbang kepada peningkatan kesiapsiagaan teknikal serta memperkukuh kepercayaan melalui pengalaman koordinasi tindak balas secara kolektif (Kai 2023).
Peranan diplomasi siber turut jelas dalam usaha pencegahan konflik dan pengurusan krisis. ARF mempromosikan diplomasi pencegahan melalui penggunaan teknologi maklumat secara bertanggungjawab, mengurangkan risiko salah tafsir terhadap tindakan siber oleh negara jiran atau kuasa besar (Kai 2023). Kewujudan saluran diplomatik membolehkan negara yang terlibat membincangkan dan menyelesaikan aduan berkaitan insiden siber termasuk isu sumbangan pelaku secara aman sebelum ia menjadi lebih tegang (Rushidan & Noor 2026). Tanpa mekanisme ini, rantau ini berpotensi menghadapi situasi di mana tindakan negara tidak lagi diselaraskan, sekali gus menjejaskan keselamatan kolektif.
Dalam konteks penyelarasan dasar, diplomasi siber membolehkan ASEAN mengurus kepelbagaian dasar negara anggota dalam menghadapi ancaman siber yang semakin canggih, termasuk yang berkaitan dengan perkembangan kecerdasan buatan (Rushidan & Noor 2026). Usaha memperkukuh penyelarasan dasar merentas sektor melalui entiti-entiti ASEAN dapat memastikan kesepaduan dalam pelaksanaan Strategi Kerjasama Keselamatan Siber ASEAN (Kai 2023). Hubungan dengan rakan dialog seperti Jepun, Australia dan Amerika Syarikat turut memainkan peranan penting dalam pembangunan kapasiti teknikal misalnya kerjasama melalui AJCCBC melalui latihan taknikal, penganjuran pertandingan siber dan kolaborasi antara negara dapat membantu meningkatkan kemahiran dan ketersediaan negara anggota serta merapatkan jurang keupayaan dalam rantau ini (Hogeveen 2022).
Selain aspek keselamatan dan dasar, diplomasi siber turut mempunyai dimensi pengurusan reputasi dan imej negara. Bagi sesetengah negara anggota, penggunaan diplomasi melalui media sosial dimanfaatkan untuk mempromosikan imej sebagai negara yang progresif dalam ekonomi digital, di samping menarik pelaburan asing dan menangani cabaran disinformasi yang berpotensi menjejaskan kestabilan politik dan kepercayaan awam (Faizullaev 2024).
Secara keseluruhannya, diplomasi siber di ASEAN memainkan peranan yang menyeluruh dalam menghubungkan keperluan teknikal dengan pertimbangan politik dan strategik. Ia menjadi instrumen penting dalam membentuk norma, membina kepercayaan, mengurus krisis serta menyelaraskan dasar bagi memastikan kerjasama keselamatan siber serantau dapat berfungsi dengan lebih berkesan dalam menghadapi ancaman yang semakin kompleks.
Jadual 1: Ringkasan Hasil Kajian Keselamatan Siber dan Diplomasi ASEAN
| Kategori | Butiran / Mekanisme | Ringkasan Penemuan & Impak |
| Ancaman Keselamatan Siber | Klasifikasi & Corak | Jenayah siber dan penipuan adalah paling dominan; di Malaysia, ia merangkumi 72.1 peratus daripada insiden siber. Serangan bersifat asimetri, rentas sempadan, dan meningkat sekurang-kurangnya 25 peratus pasca-pandemik. |
| Ransomware & Phishing | Serangan seperti WannaCry dan NotPetya melumpuhkan hospital dan firma insurans. Singapura mencatatkan peningkatan phishing sebanyak 174 peratus (2021-2022). | |
| Serangan CII | Sasaran utama termasuk sektor perbankan (kes SWIFT 2016), kesihatan (SingHealth), dan tenaga (sistem SCADA). | |
| Impak Ekonomi & Politik | Kos pelanggaran data di ASEAN mencecah USD 2.7 juta hingga 3.05 juta dolar AS setiap insiden. Konflik siber mencetuskan ketegangan diplomatik dan pengintipan strategik. | |
| Mekanisme Kerjasama | Kerangka Strategik | ACCS 2021-2025 memfokuskan kepada kesediaan, penyelarasan dasar, pembinaan kepercayaan, dan pembangunan kapasiti. |
| Platform Dasar | AMCC (dialog menteri), ASEAN Cyber-CC (penyelarasan tunggak), dan ARF (diplomasi pencegahan). | |
| Teknikal & Operasi | ASEAN Regional CERT untuk pertukaran maklumat, latihan ACID sejak 2006, dan CRISP khusus untuk sektor kewangan. | |
| Pembangunan Kapasiti | Pusat kecemerlangan seperti ASCCE (latihan strategik), AJCCBC (latihan teknikal), dan ACICE (aspek pertahanan). | |
| Peranan Diplomasi Siber | Pembangunan Norma | Menetapkan jangkaan kolektif melalui 11 norma sukarela UNGGE 2015,termasuk larangan menyerang CII negara lain. |
| Pembinaan Keyakinan (CBMs) | Penggunaan Points of Contact Directory untuk komunikasi terus semasa kecemasan bagi mengurangkan salah faham. | |
| Pencegahan Konflik | Menyediakan saluran untuk menyelesaikan isu pengenalan pelaku secara aman bagi mengelakkan eskalasi konflik fizikal. | |
| Penyelarasan Dasar | Mengurus kepelbagaian dasar berkaitan teknologi baharu seperti AI dan mengeratkan hubungan dengan rakan dialog (AS, China, Jepun). |
6.0 Perbincangan
6.1 Penilaian Keberkesanan Kerjasama Siber
Analisis kerjasama keselamatan siber ASEAN melalui lensa regionalisme memperlihatkan usaha yang kompleks untuk membina ketahanan serantau dalam domain digital yang mencabar konsep kedaulatan tradisional. Regionalisme di ASEAN memacu penyelarasan teknikal antara negara anggota dan merupakan satu projek politik yang bertujuan mengekalkan autonomi serantau dalam persekitaran persaingan kuasa besar yang semakin ketara (Behr & Jokela 2011).
ASEAN mengaplikasikan paradigma ‘Regionalisme Baharu’ yang bersifat multidimensi, dengan mengintegrasikan agenda ekonomi digital seperti ASEAN DEFA (Digital Economy Framework Agreement) bersama isu keselamatan bukan tradisional (Farrell 2005). Pendekatan ini berasaskan premis bahawa ketahanan nasional setiap negara anggota menyumbang secara langsung kepada ketahanan serantau secara keseluruhan (Narine 2002). Bentuk regionalisme ini memperlihatkan ciri ‘institusionalisme lunak’, di mana proses pembinaan norma dan sosialisasi mendahului sebarang usaha ke arah penguatkuasaan perundangan yang mengikat (Monica 2023).
Diplomasi siber dalam konteks ASEAN dapat dinilai sebagai instrumen yang berfungsi secara strategik dalam menghubungkan kepakaran teknikal dengan pembentukan dasar keselamatan nasional. Ia merupakan medium perbincangan politik dan berperanan sebagai jambatan yang mengintegrasikan dimensi teknologi dengan keperluan keselamatan negara (Lampiran C). Dalam masa yang sama, diplomasi siber bertindak sebagai satu talian hayat yang menstabilkan persekitaran digital yang semakin tidak menentu. Keberkesanannya dapat dilihat melalui keupayaan untuk mengangkat isu siber daripada sekadar persoalan teknikal kepada elemen teras dalam hubungan antarabangsa, termasuk sebagai instrumen kuasa dan faktor penting dalam kelangsungan ekonomi global.
Salah satu indikator utama keberkesanan diplomasi siber ialah peranannya dalam pembinaan kepercayaan antara negara melalui pelaksanaan CBMs. Melalui diplomasi, tahap ketelusan dalam perkongsian maklumat dapat dipertingkatkan, sekali gus mengurangkan risiko salah faham atau salah tafsir terhadap tindakan siber yang berpotensi mencetuskan konflik fizikal. Selain itu, diplomasi siber menyediakan saluran komunikasi yang membolehkan negara-negara terlibat membincangkan dan menyelesaikan pertikaian berkaitan insiden siber, khususnya dalam situasi di mana pengenalan pelaku adalah sukar ditentukan. Keupayaan ini penting bagi mengelakkan eskalasi konflik. Pada masa yang sama, diplomasi siber membolehkan penyelarasan tindak balas merentas sempadan, termasuk dalam operasi penguatkuasaan undang-undang terhadap jenayah siber, yang sukar dilaksanakan tanpa kerjasama diplomatik yang berkesan.
Diplomasi siber juga menunjukkan keberkesanan dalam menetapkan norma dan peraturan tingkah laku negara di peringkat antarabangsa. Melalui platform diplomatik, negara-negara dapat mencapai persetujuan mengenai cara bertindak dalam ruang siber, termasuk komitmen untuk tidak menyerang CII semasa waktu aman. Pembentukan norma ini mewujudkan satu kerangka rujukan bersama yang mengawal tingkah laku negara dan mengurangkan kecenderungan tindakan agresif. Tanpa mekanisme ini, ruang siber berisiko menjadi tidak terkawal, di mana setiap negara bertindak secara unilateral tanpa mengambil kira implikasi terhadap keselamatan kolektif.
Di peringkat ASEAN, keberkesanan diplomasi siber dapat diperhatikan melalui pelbagai inisiatif serantau. Negara anggota seperti Malaysia memainkan peranan aktif dalam menerajui pembangunan strategi keselamatan siber serantau, termasuk usaha ke arah pembentukan Strategi Kerjasama Keselamatan Siber ASEAN 2026–2030. Platform seperti AMCC dan ARF pula berjaya menyediakan ruang perbincangan bagi isu sensitif seperti kedaulatan data dan kepercayaan digital. Selain itu, program pembangunan kapasiti seperti Program Kerjasama Teknikal Malaysia (MTCP)[22] dan Pensijilan Global ACE[23] menunjukkan bahawa diplomasi siber juga berfungsi sebagai instrumen kuasa lunak dalam meningkatkan kesiapsiagaan siber negara anggota dan rakan serantau (Rushidan & Noor 2026).
Walau bagaimanapun, keberkesanan diplomasi siber turut dibatasi oleh beberapa cabaran struktural. Kesukaran mengenal pasti pelaku sebenar serangan siber menjejaskan keupayaan penguatkuasaan undang-undang. Ketiadaan kerangka perundangan global yang jelas juga membatasi tindakan kolektif terhadap pelaku. Selain itu, sensitiviti terhadap kedaulatan negara dan kerahsiaan data menyebabkan perkongsian maklumat ancaman tidak dapat dilakukan secara terbuka dan pantas. Faktor geopolitik turut mempengaruhi tahap kepercayaan antara negara anggota, khususnya dalam konteks hubungan dengan kuasa besar seperti Amerika Syarikat dan China, yang boleh menjejaskan kesediaan negara untuk berkongsi maklumat strategik. Jurang kematangan digital antara negara anggota ASEAN juga menyukarkan pelaksanaan perkongsian maklumat secara masa nyata, sekali gus menjejaskan kecekapan tindak balas serantau.
Secara keseluruhannya, diplomasi siber boleh dianggap sebagai instrumen pertahanan proaktif yang berkesan dalam mengurangkan ruang dan motivasi bagi ancaman siber melalui kerjasama antarabangsa dan tekanan normatif. Namun, keberkesanan jangka panjangnya bergantung kepada keupayaan ASEAN dan komuniti antarabangsa untuk menginstitusikan mekanisme yang lebih tersusun dan berupaya menangani konflik siber secara lebih sistematik dan berkesan.
Walaupun struktur ini berjaya menginstitusikan dialog dan membina ekosistem kepercayaan, penilaian kritikal menunjukkan bahawa keberkesanannya dalam menangani ancaman siber secara operasional masih terhad. Dari sudut kekuatan, regionalisme ASEAN berjaya mengekalkan kepusatan ASEAN sebagai platform neutral dalam melibatkan kuasa besar seperti Amerika Syarikat, China dan Jepun melalui forum seperti ARF dan ADMM-Plus (Narine 2002) seterusnya mengelakkan dominasi unilateral dan mengekalkan ruang perundingan yang seimbang (Kerttunen & Tikk 2020). Fleksibiliti prosedural melalui pendekatan konsensus juga membolehkan negara anggota dengan tahap pembangunan berbeza kekal dalam kerangka kerjasama tanpa tekanan perundangan yang boleh menimbulkan ketegangan politik (Isono & Prilliadi 2023).
Namun, kekuatan ini turut menjadi sumber kepada kelemahan struktural yang ketara. Terdapat percanggahan asas antara prinsip tanpa campur tangan dengan keperluan operasi keselamatan siber yang memerlukan tindakan pantas merentasi sempadan (Kai 2023). Dalam banyak keadaan, ASEAN terpaksa bergantung kepada penyelesaian yang mencerminkan tahap kesediaan paling rendah dalam kalangan negara anggota, mengehadkan keberkesanan dasar serantau (Ang 2020). Fragmentasi institusi turut menjadi cabaran, di mana pengurusan keselamatan siber tersebar di pelbagai badan sektoral tanpa entiti pusat yang mempunyai mandat politik untuk menggerakkan tindak balas kecemasan secara mandatori (Kai 2023). Tambahan pula, jurang kematangan digital yang ketara mewujudkan perbezaan dalam pendekatan dasar dan perundangan yang akhirnya menyumbang kepada fragmentasi peraturan dan menghalang integrasi siber yang lebih mendalam (Isono & Prilliadi 2023).
Secara analitikal, regionalisme siber ASEAN boleh dianggap berjaya dari segi pembinaan norma dan hubungan diplomatik, tetapi masih belum mencapai tahap keberkesanan yang diperlukan dari segi keupayaan operasi dalam menghadapi krisis siber berskala besar. Masa hadapan keselamatan siber di ASEAN menuntut peralihan daripada regionalisme yang berasaskan dialog kepada pendekatan yang lebih berorientasikan tindakan kolektif. Tanpa evolusi ini, keupayaan rantau ini untuk bertindak balas secara efektif terhadap ancaman siber yang semakin kompleks akan terus terhad.
6.2 Cabaran Utama dalam Kerjasama Siber
Usaha memperkukuh kerjasama keselamatan siber di ASEAN memperlihatkan satu paradoks asas antara aspirasi integrasi digital serantau dengan kebergantungan berterusan terhadap konsep kedaulatan tradisional yang mengehadkan keberkesanan tindakan kolektif (Cui 2025). Walaupun pelbagai inisiatif dan kerangka telah diwujudkan, pendekatan ASEAN masih mencerminkan ciri ‘institusionalisme lunak’ yang memberi keutamaan kepada dialog dan pembinaan norma berbanding penguatkuasaan yang bersifat mengikat. Dalam konteks ancaman siber yang memerlukan tindak balas pantas dan penyelarasan merentas sempadan, kekangan ini menjadi semakin ketara (Monica 2023).
Analisis terhadap cabaran utama dalam kerjasama keselamatan siber ASEAN menunjukkan kewujudan halangan yang bersifat pelbagai dimensi, melibatkan aspek teknikal, perundangan, serta geopolitik yang saling berkait. Walaupun ASEAN telah membangunkan pelbagai mekanisme kerjasama, keberkesanan pelaksanaannya masih dibatasi oleh faktor-faktor struktur yang menghalang pembentukan respons kolektif yang pantas dan bersepadu.
6.2.1 Jurang Kematangan Digital dan Kapasiti Teknikal
Salah satu cabaran paling ketara dalam kerjasama siber ASEAN ialah ketidaksamarataan tahap kematangan digital antara negara anggota. Terdapat perbezaan yang signifikan antara negara yang mempunyai ekosistem teknologi maju seperti Singapura dan Malaysia dengan negara-negara yang masih berada pada tahap pembangunan asas infrastruktur siber.
Ketidakseimbangan ini menjejaskan keupayaan untuk membina daya tahan serantau yang menyeluruh, kerana keselamatan digital bergantung kepada kekuatan keseluruhan rangkaian yang saling berhubung. Dalam konteks ini, kekangan kapasiti teknikal turut memberi kesan kepada keupayaan tindak balas masa nyata, di mana tidak semua negara mampu memproses atau bertindak terhadap maklumat ancaman dengan kepantasan yang sama.
Tambahan pula, kekurangan tenaga pakar siber menjadi isu berpanjangan, khususnya di negara membangun yang berdepan dengan penghijrahan tenaga mahir, kekurangan peluang latihan berkualiti, serta struktur ganjaran yang kurang kompetitif. Keadaan ini secara tidak langsung melemahkan keupayaan negara untuk mempertahankan kedaulatan digital mereka.
6.2.2 Isu Kedaulatan Negara dan Sensitiviti Data
Prinsip kedaulatan negara kekal sebagai faktor utama yang mengehadkan tahap keterbukaan dalam kerjasama siber. Negara anggota perlu mengimbangi antara keperluan untuk melindungi kepentingan nasional dengan tuntutan untuk berkongsi maklumat demi keselamatan kolektif.
Dilema ini jelas dalam isu perkongsian data ancaman siber, di mana maklumat yang dikongsi sering melibatkan aspek sensitif yang boleh mendedahkan kelemahan sistem nasional. Kebimbangan terhadap kemungkinan penyalahgunaan data untuk tujuan pengintipan atau kelebihan ekonomi menyebabkan negara cenderung mengehadkan perkongsian maklumat.
Selain itu, ketiadaan taksonomi seragam dalam pengklasifikasian data sama ada berkaitan data peribadi, keselamatan negara atau pertahanan menyukarkan penyelarasan di peringkat serantau. Perbezaan ini akhirnya menjejaskan kecekapan komunikasi dan koordinasi semasa insiden siber.
6.2.3 Cabaran Perundangan
Ketiadaan kerangka perundangan yang seragam di peringkat global dan serantau merupakan cabaran utama dalam penguatkuasaan keselamatan siber. Ruang digital masih belum mempunyai set peraturan antarabangsa yang jelas setanding dengan undang-undang konflik bersenjata tradisional, sekali gus menyukarkan tindakan terhadap pelaku serangan siber merentas sempadan.
Isu atribusi turut menjadi cabaran kritikal, di mana kesukaran untuk mengenal pasti pelaku sebenar serangan menjejaskan keupayaan untuk mengambil tindakan balas yang sah dari segi undang-undang dan diplomatik.
Tambahan pula, perbezaan dalam dasar domestik, termasuk standard profesional dan prosedur pentadbiran, menyukarkan usaha untuk menyelaraskan undang-undang siber dan perlindungan data di peringkat ASEAN. Keadaan ini menghalang pembentukan kerangka penguatkuasaan yang lebih bersepadu.
6.2.4 Pengaruh Geopolitik dan Persaingan Kuasa Besar
Kerjasama siber di ASEAN tidak dapat dipisahkan daripada konteks geopolitik global, khususnya persaingan antara kuasa besar seperti Amerika Syarikat dan China. Dinamika ini memberi kesan langsung terhadap tahap kepercayaan antara negara anggota.
Jika sesebuah negara dilihat terlalu cenderung kepada satu blok kuasa besar, negara lain mungkin menjadi lebih berhati-hati dalam berkongsi maklumat sensitif, terutamanya berkaitan ancaman tajaan negara. Hal ini melemahkan keberkesanan kerjasama serantau yang memerlukan tahap kepercayaan yang tinggi.
Selain itu, kebergantungan kepada vendor teknologi global yang berkait dengan kuasa besar tertentu boleh menjejaskan kecekapan tindak balas serantau, khususnya dalam kes serangan rantaian bekalan. Dalam situasi tertentu, akses kepada data forensik mungkin dihadkan atas pertimbangan geopolitik.
Ketegangan global juga berpotensi melimpah ke ruang siber ASEAN dalam bentuk serangan oportunistik, aktiviti hacktivism, serta penyebaran maklumat palsu yang boleh menghakis kepercayaan terhadap institusi tempatan.
6.2.5 Evolusi Ancaman dan Penyalahgunaan Teknologi
Cabaran terakhir berkait dengan sifat ancaman siber yang sentiasa berkembang, yang sering mengatasi keupayaan dasar dan kerjasama untuk bertindak balas secara efektif.
Kemunculan teknologi baharu seperti kecerdasan buatan (AI) telah meningkatkan kerumitan ancaman, termasuk penggunaan deepfake untuk manipulasi maklumat dan teknik phishing yang lebih canggih. Ancaman ini bukan sahaja sukar dikesan, tetapi juga mempunyai implikasi terhadap kestabilan politik dan sosial.
Di samping itu, model jenayah seperti Ransomware-as-a-Service (RaaS)[24] telah menurunkan halangan kemasukan bagi aktor ancaman, membolehkan individu tanpa kepakaran teknikal melancarkan serangan dari mana-mana lokasi. Perkembangan ini meningkatkan kekerapan dan skala serangan rentas sempadan, sekali gus menambah tekanan kepada mekanisme kerjasama siber sedia ada.
Secara analitikal, cabaran-cabaran ini menunjukkan bahawa walaupun ASEAN telah membangunkan kerangka kerjasama yang luas, keberkesanannya masih dibatasi oleh kekangan struktur yang melibatkan ketidaksamarataan kapasiti, sensitiviti kedaulatan, kelemahan perundangan, tekanan geopolitik dan evolusi ancaman teknologi. Keadaan ini menuntut pendekatan yang lebih terselaras dan berorientasikan tindakan bagi memastikan kerjasama keselamatan siber serantau dapat berfungsi secara lebih efektif dalam menghadapi ancaman yang semakin kompleks.
6.3 Analisis Berasaskan Teori
Kerjasama keselamatan siber ASEAN mencerminkan paradigma regionalisme baharu yang melangkaui koordinasi geografi tradisional ke arah pembinaan ketahanan serantau melalui penggabungan agenda ekonomi digital dan keselamatan bukan tradisional (ASEAN 2022). Kerjasama siber ini berfungsi sebagai strategi politik untuk mengekalkan ASEAN Centrality agar peraturan ruang siber di Asia Tenggara tidak ditentukan sepenuhnya oleh persaingan kuasa besar (ASEAN 2025), berasaskan premis bahawa kedaulatan siber nasional merupakan asas kepada keselamatan kolektif, di mana pengukuhan kapasiti domestik setiap negara anggota menjadi prasyarat kepada kestabilan serantau (Narine 2002). ASEAN mengekalkan kedudukannya sebagai platform neutral membolehkan penglibatan aktor luar tanpa menjejaskan keseimbangan geopolitik (Anon 2017).
Dari perspektif institusionalisme, ASEAN telah membangunkan arkitektur institusi yang kompleks bagi menyokong kerjasama ini. Penubuhan pelbagai platform sektoral menunjukkan usaha mengurangkan kos transaksi maklumat serta meningkatkan kebolehramalan dalam tingkah laku negara (ASEAN 2022). Institusi seperti ASEAN Regional CERT berfungsi sebagai ruang interaksi berterusan yang membentuk kepercayaan teknikal antara agensi keselamatan (Caballero-Anthony 2005) dan ini diperkuat melalui interaksi rutin dalam ratusan mesyuarat tahunan yang secara beransur-ansur membentuk pemahaman bersama. CRISP memperlihatkan bagaimana institusi dapat memfasilitasi perkongsian maklumat ancaman secara masa nyata untuk melindungi CII (Isono & Prilliadi 2023) dan penerimaan 11 norma sukarela UNGGE 2015 menunjukkan bahawa ASEAN telah berjaya menginstitusikan piawaian tingkah laku negara dalam ruang siber di peringkat serantau (ASEAN 2022).
Walau bagaimanapun, kedua-dua kerangka teori ini turut menonjolkan had struktural yang membataskan keberkesanan kerjasama tersebut. Regionalisme ASEAN sering terikat kepada kompromi minimum akibat jurang kematangan digital yang ketara, di mana dasar serantau cenderung mencerminkan tahap kesediaan terendah dalam kalangan negara anggota (Narine 2002). Dari sudut institusionalisme, pendekatan ASEAN kekal dalam bentuk institusionalisme lunak yang tidak disertai mekanisme penguatkuasaan atau hukuman terhadap ketidakpatuhan, menyebabkan pelaksanaan strategi seperti ACCS 2021-2025 bergantung sepenuhnya kepada kemahuan politik negara anggota (ASEAN 2022). Prinsip ASEAN Way turut membataskan keupayaan institusi bertindak secara tegas dalam isu sensitif seperti atribusi serangan siber atau penyetempatan data dan integrasi institusi masih belum mencukupi untuk mengatasi kecenderungan proteksionisme digital dalam kalangan sesetengah negara anggota (Isono & Prilliadi 2023).
Dalam menghadapi kekangan ini, diplomasi siber muncul sebagai instrumen penting dalam mengurus perubahan landskap geopolitik tanpa mencetuskan konflik terbuka (Kan 2024). Ia membolehkan negara kecil di ASEAN meningkatkan pengaruh mereka melalui pembesaran maya (virtual enlargement) kerana keupayaan ini memainkan peranan lebih besar dalam pembinaan norma dan mediasi diplomatik. Inisiatif seperti Singapore International Cyber Week menunjukkan bagaimana platform serantau boleh digunakan untuk memimpin wacana global mengenai keselamatan siber (Domingo 2022).
Secara keseluruhannya, matlamat One ASEAN, One Response menuntut tahap penyelarasan yang lebih tinggi, khususnya dalam menghadapi ancaman siber yang semakin kompleks dan merentas sempadan. Tanpa peralihan ke arah mekanisme yang lebih tersusun dan berorientasikan tindakan, usaha kerjasama siber ASEAN akan terus berdepan keterbatasan antara aspirasi normatif dan realiti operasi (Anon 2024).
7.0 Cadangan
Berdasarkan analisis terhadap landskap ancaman serta corak kerjasama siber di Asia Tenggara, keperluan untuk memperkukuh daya tahan kolektif ASEAN menjadi semakin mendesak. Cadangan strategik yang dikemukakan merangkumi dimensi institusi, teknikal, perundangan dan diplomatik bagi memastikan ruang siber serantau kekal selamat, stabil dan berdaya tahan terhadap ancaman yang semakin kompleks
7.1 Kerjasama Siber ASEAN
Untuk mengelakkan kerjasama yang bersifat ad-hoc, ASEAN perlu bergerak ke arah kerangka yang lebih tersusun dan mempunyai tahap komitmen yang lebih tinggi. Dalam konteks ini, pembangunan Strategi Kerjasama Keselamatan Siber ASEAN 2026–2030 perlu dipacu secara aktif, khususnya dalam menyelaraskan dasar nasional, norma tingkah laku siber, serta pembentukan standard minimum serantau.
Selain itu, penyelarasan undang-undang siber menjadi satu keperluan kritikal. Perbezaan dalam kerangka perundangan berkaitan jenayah siber, perlindungan data dan tadbir urus kecerdasan buatan (AI) telah lama menjadi halangan kepada penguatkuasaan rentas sempadan. Oleh itu, usaha penyelarasan ini bukan sahaja penting dari sudut keselamatan, tetapi juga bagi memastikan kelancaran interaksi ekonomi digital.
Dalam masa yang sama, penubuhan mekanisme konflik formal di peringkat serantau perlu dipertimbangkan bagi meningkatkan keberkesanan diplomasi siber. Mekanisme ini boleh berfungsi sebagai platform rasmi untuk penyelesaian pertikaian siber secara sah dan berstruktur, sekali gus mengurangkan kebergantungan kepada rundingan tidak formal yang sering mengambil masa.
7.2 Pengukuhan Diplomasi Siber
Pemerkasaan diplomasi siber dalam kalangan Negara Anggota ASEAN memerlukan pendekatan holistik yang mengimbangi antara prinsip kedaulatan tradisional dengan keperluan fungsional dalam domain digital yang semakin kompleks. Dari sudut institusi, ASEAN Cyber-CC perlu diperkasakan sebagai pusat penyelarasan utama yang mampu menyatukan ketiga-tiga tunggak ASEAN bagi memastikan satu suara dasar yang koheren di peringkat antarabangsa (Kai 2023), khususnya bagi menangani perbezaan persepsi ancaman dalam kalangan negara anggota yang sering menjadi penghalang kepada pembentukan dasar serantau yang seragam (Monica 2023).
Pembangunan norma dan langkah pembinaan kepercayaan (CBMs) merupakan teras kepada pengukuhan diplomasi siber. Komitmen ASEAN terhadap 11 norma sukarela PBB (UNGGE 2015) perlu diterjemahkan kepada pelaksanaan yang lebih operasional melalui pelan tindakan serantau, sementara platform seperti ARF memainkan peranan penting dalam mempromosikan perkongsian strategi nasional dan undang-undang siber bagi mengurangkan risiko eskalasi konflik (Kai 2023). Penyelarasan terminologi atau leksikon siber ASEAN juga penting bagi memastikan komunikasi yang jelas dan efektif semasa krisis.
Akhir sekali, diplomasi kapasiti perlu diberi penekanan bagi merapatkan jurang kematangan digital antara negara anggota. Pusat kecemerlangan seperti ASCCE, AJCCBC dan ACICE memainkan peranan penting dalam meningkatkan keupayaan teknikal melalui latihan, simulasi dan pembangunan dasar (Monica 2023). Melalui pendekatan ini, ASEAN dapat membina keupayaan kolektif yang lebih seimbang dan memastikan bahawa semua negara anggota mampu bertindak secara bersepadu. Kejayaan diplomasi siber ASEAN akhirnya bergantung kepada keupayaan rantau ini untuk beroperasi sebagai satu entiti yang bersatu dalam menangani cabaran keselamatan digital yang merentas sempadan.
7.3 Dasar dan Undang-Undang Siber
Penyelarasan undang-undang dan dasar keselamatan siber dalam kalangan Negara Anggota ASEAN merupakan elemen kritikal dalam menyokong aspirasi rantau ini untuk menjadi komuniti digital yang bersepadu. Penyelarasan peraturan berkaitan perlindungan data peribadi dan aliran data merentas sempadan dapat mengurangkan kos pematuhan serta meningkatkan daya tarikan pelaburan asing, sementara persekitaran perundangan yang selaras mampu membina kepercayaan dalam kalangan pengguna dan perniagaan, membolehkan tindak balas kolektif terhadap ancaman siber yang transnasional, serta merealisasikan pendekatan One ASEAN, One Response dalam melindungi CII.
Usaha penyelarasan ini berdepan dengan pelbagai cabaran struktural dan politik. Prinsip ASEAN Way menyukarkan pembentukan undang-undang siber yang mengikat secara serantau, menyebabkan kebanyakan kerangka kerja bersifat sukarela tanpa mekanisme penguatkuasaan. Jurang kematangan digital antara negara anggota menyukarkan pelaksanaan piawaian seragam, manakala kepentingan nasional yang berbeza khususnya penekanan kepada kedaulatan data berbanding pendekatan aliran data bebas menjadi penghalang kepada keseragaman dasar. Kekurangan tenaga kerja mahir serta ketiadaan leksikon yang seragam turut menjejaskan keberkesanan komunikasi dan penyelarasan, terutamanya semasa krisis.
Bagi menyokong penyelarasan kerangka kebangsaan, beberapa strategi boleh dilaksanakan antaranya mengguna pakai penanda aras antarabangsa seperti Konvensyen Budapest dan Prinsip Privasi OECD[25] bagi memastikan keseragaman piawaian, membangunkan taksonomi dan leksikon keselamatan siber yang dikongsi bersama, menubuhkan repositori peraturan data yang berpusat bagi meningkatkan ketelusan kepada pemain industri dan melaksanakan ASEAN Regional Plan of Action untuk mengoperasikan norma antarabangsa yang telah dipersetujui. ASEAN Cyber-CC perlu diperkasakan sebagai badan utama bagi memastikan penyelarasan dasar merentas tiga tunggak komuniti ASEAN.
Untuk mengatasi kebuntuan dalam penyelarasan, pendekatan strategik yang lebih fleksibel perlu dipertimbangkan. Model ‘ASEAN Minus X‘[26] membolehkan negara yang bersedia bergerak lebih awal dalam kerjasama teknikal dan perundangan tanpa menunggu konsensus penuh. Perjanjian ekonomi digital boleh dijadikan model perintis bagi membentuk rangka kerja serantau yang lebih luas seperti DEFA.
7.4 Kerjasama Organisasi Antarabangsa
Dalam landskap keselamatan siber ASEAN, organisasi antarabangsa memainkan peranan penting sebagai pemangkin dalam memperkukuh pembinaan norma, pembangunan kapasiti teknikal dan penyelarasan dasar merentas sempadan, mencerminkan hubungan dinamik antara struktur global dan keperluan serantau.
Pertubuhan Bangsa-Bangsa Bersatu menjadi rujukan utama dalam pembentukan norma global keselamatan siber. Melalui platform seperti UNGGE dan Kumpulan Kerja Terbuka[27] (UN-OEWG) apabila PBB menyediakan asas normatif yang membimbing tingkah laku negara dalam ruang siber. Ini boleh diperluaskan kepada komitmen dan kerjasama dengan badan seperti UNODA (United Nations Office for Disarmament Affairs) dalam penganjuran bengkel kesedaran norma bagi membantu meningkatkan kefahaman dan kapasiti pegawai ASEAN dalam mengaplikasikan prinsip-prinsip tersebut.
INTERPOL turut memainkan peranan penting melalui penyediaan sokongan perisikan taktikal dan penilaian ancaman siber, khususnya melalui ASEAN Cybercrime Operations Desk, serta menyumbang kepada pembangunan garis panduan strategi jenayah siber kebangsaan yang membantu menyelaraskan pendekatan penguatkuasaan undang-undang dalam kalangan negara anggota. Kesatuan Telekomunikasi Antarabangsa pula menyumbang melalui pembangunan penanda aras global seperti Global Cybersecurity Index yang membolehkan negara ASEAN menilai tahap kematangan siber masing-masing dan mengenal pasti jurang dalam aspek perundangan, teknikal dan organisasi.
Di samping organisasi global, rakan dialog dan entiti serantau lain turut menyokong usaha ASEAN melalui bantuan teknikal dan kewangan. Jepun dan Australia menyumbang melalui dana seperti Japan-ASEAN Integration Fund bagi menyokong pembangunan kapasiti, termasuk pusat latihan seperti AJCCBC, manakala APCERT memfasilitasi perkongsian maklumat ancaman di peringkat Asia-Pasifik, memperluas rangkaian kerjasama ASEAN dalam pengurusan insiden siber.
Bagi memperkukuhkan kolaborasi ini, ASEAN perlu mengambil beberapa langkah strategik. Pertama, pengoperasian norma PBB melalui ASEAN Regional Plan of Actionadalah penting untuk memastikan pelaksanaan praktikal, khususnya dalam aspek bantuan bersama semasa krisis dan perlindungan CII. Kedua, penyelarasan perundangan dengan piawaian antarabangsa seperti Konvensyen Budapest dapat meningkatkan keberkesanan kerjasama penguatkuasaan undang-undang dengan organisasi seperti INTERPOL. ASEAN perlu memperkasa ASEAN Regional CERT sebagai titik hubungan tunggal yang mampu berinteraksi dengan rangkaian CERT antarabangsa bagi memastikan pertukaran maklumat ancaman secara masa nyata. Penyelarasan taksonomi dan piawaian teknikal global juga penting bagi memastikan komunikasi yang efektif semasa krisis serta meningkatkan interoperabiliti digital melalui piawaian seperti ISO.
7.5 Pemantapan Mekanisme Operasi dan Perkongsian Risikan
Dalam menghadapi ancaman siber yang bersifat dinamik dan oportunistik, keupayaan operasi yang pantas dan terselaras menjadi keperluan utama. ASEAN perlu membangunkan platform perkongsianCTI (Cyber Threat Intelligence) yang selamat dan berupaya menyokong pertukaran maklumat secara masa nyata tanpa menjejaskan sensitiviti data nasional.
Maklumat berkaitan perisian hasad dan corak serangan terkini membolehkan negara anggota bertindak secara proaktif, sekali gus meningkatkan kesiapsiagaan serantau. Selain itu, latihan siber bersama seperti ACID perlu dipergiat bagi menguji keberkesanan prosedur tindak balas serta meningkatkan koordinasi antara agensi keselamatan.
Langkah yang lebih kritikal ialah mempercepatkan operasionalisasi ASEAN-CERT sebagai pusat tindak balas insiden serantau. Mekanisme ini penting untuk memastikan respons bersepadu terhadap serangan berskala besar, khususnya yang melibatkan rantaian bekalan digital merentasi sempadan.
7.6 Kerjasama Awam-Swasta
Diplomasi siber perlu berfungsi sebagai instrumen proaktif dalam mengurus risiko geopolitik dan memperkukuh norma tingkah laku dalam ruang siber. Usaha untuk memperhalusi norma, seperti komitmen untuk tidak menyerang infrastruktur kritikal semasa waktu aman, adalah penting bagi mengelakkan eskalasi konflik digital kepada konflik fizikal.
Selain itu, penglibatan sektor swasta perlu diperkukuh melalui model perkongsian awam-swasta (PPP), memandangkan sebahagian besar infrastruktur kritikal dimiliki dan dikendalikan oleh entiti swasta. Kerjasama ini membolehkan pembangunan penyelesaian teknologi yang lebih efektif, khususnya dalam mengurus risiko rantaian bekalan.
Dalam konteks geopolitik, ASEAN perlu mengekalkan pendekatan berkecuali bagi mengimbangi pengaruh kuasa besar. Pendekatan ini penting untuk memastikan kepercayaan dalam kalangan negara anggota kekal terpelihara. Malaysia berpotensi memainkan peranan sebagai “penghubung” yang menyelaraskan pendirian serantau di peringkat global.
Jadual 2. Ringkasan Cadangan Strategik Keselamatan Siber ASEAN
| Bil. | Cadangan Strategik | Fokus Utama & Tindakan | Matlamat / Kepentingan |
| 1 | Strategi 2026–2030 | Menterjemah komitmen kepada pelaksanaan seragam di peringkat serantau. | Mewujudkan piawaian minimum keselamatan siber yang konsisten bagi semua negara anggota. |
| 2 | Pengoperasian ASEAN Regional CERT | Menaiktaraf platform daripada sekadar dialog kepada Cyber Rapid Response Team (CRRT). | Membolehkan tindak balas dan pengurusan insiden siber dilakukan secara masa nyata (real-time). |
| 3 | Mekanisme Konflik Formal | Menubuhkan saluran rasmi dan terstruktur bagi menangani isu siber. | Menyediakan platform penyelesaian pertikaian bagi isu atribusi siber yang sensitif. |
| 4 | Model ‘ASEAN Minus X’ | Membenarkan kumpulan negara yang bersedia untuk bergerak dahulu dalam penyelarasan undang-undang. | Mengatasi kelewatan akibat keperluan konsensus penuh 10 negara dalam isu yang mendesak. |
| 5 | Kerjasama Organisasi Antarabangsa | Kolaborasi bersama PBB (UNODA), INTERPOL, dan ITU. | Menyelaraskan norma antarabangsa, perisikan taktikal, dan taksonomi global. |
| 6 | Perkongsian Awam-Swasta (PPP) | Mengintegrasikan pemilik infrastruktur swasta ke dalam strategi pertahanan nasional. | Mengurus risiko rantaian bekalan dan memperkukuh perlindungan infrastruktur kritikal (CII). |
8.0 Kesimpulan
Analisis mengenai diplomasi siber dan kerjasama keselamatan siber di ASEAN menunjukkan bahawa rantau ini berada pada persimpangan kritikal antara aspirasi ekonomi digital yang pesat berkembang dan realiti ancaman siber yang semakin kompleks. ASEAN telah berjaya mengubah pendekatan daripada melihat keselamatan siber sebagai isu teknikal kepada satu agenda keselamatan bukan tradisional yang strategik. Peranan ini dizahirkan melalui penerimaan 11 norma sukarela PBB (UNGGE 2015) sebagai asas tingkah laku negara di ruang siber, pengiktirafan keselamatan siber sebagai pemacu utama inisiatif ekonomi digital seperti DEFA dan ASEAN Digital Masterplan 2025 (ADM 2025) serta fungsinya sebagai platform diplomasi berbilang pihak melalui mekanisme seperti ASEAN Cyber-CC dan ARF yang menyokong pembinaan kepercayaan antara negara anggota dan rakan dialog global.
Namun demikian, beberapa cabaran sistemik terus membataskan keberkesanan kerjasama siber serantau. Jurang kematangan digital antara negara anggota menyukarkan pelaksanaan piawaian keselamatan yang seragam. Prinsip ASEAN Way yang menekankan kedaulatan dan tanpa campur tangan menghadkan keupayaan membentuk kerangka perundangan yang mengikat, menyebabkan kebanyakan inisiatif kekal bersifat sukarela. Struktur institusi yang tersebar merentasi pelbagai sektor menyumbang kepada fragmentasi dalam tindak balas kecemasan siber, manakala kekurangan tenaga pakar dalam bidang kritikal seperti forensik digital dan analisis tingkah laku menjejaskan keupayaan operasi teknikal di peringkat serantau.
Secara keseluruhan, pendekatan ASEAN boleh dikategorikan sebagai ‘institusionalisme lunak’ yang berkesan dalam membina norma, kepercayaan diplomatik dan kesedaran kolektif terhadap ancaman siber. Namun, keberkesanan ini masih terhad dalam aspek keupayaan operasi masa nyata dan penguatkuasaan undang-undang merentas sempadan, khususnya dalam menangani ancaman terhadap CII. Sifat ancaman siber yang transnasional menjadikan kerjasama serantau satu keperluan strategik, memandangkan keselamatan ASEAN bergantung kepada kekuatan kolektif dan bukan keupayaan individu negara semata-mata.
Melihat ke hadapan, masa depan diplomasi siber ASEAN bergantung kepada keupayaan untuk beralih daripada pendekatan berasaskan dialog kepada kerjasama operasi yang lebih formal. Pemformalan mekanisme tindak balas kecemasan seperti ASEAN Regional CERT dan pembangunan Cyber Rapid Response Team (CRRT) dijangka menjadi elemen penting dalam memperkukuh daya tahan digital kolektif. Rundingan DEFA berpotensi menghasilkan penyelarasan perundangan yang lebih kukuh bagi menyokong aliran data yang selamat dan melindungi kepentingan pengguna di peringkat serantau, sementara pelaburan berterusan dalam diplomasi kapasiti melalui pusat kecemerlangan penting bagi merapatkan jurang kematangan digital antara negara anggota.
Secara tuntas, ASEAN telah membina asas normatif yang kukuh dalam keselamatan siber, namun fasa seterusnya menuntut kemahuan politik yang lebih tinggi untuk menyelaraskan dasar domestik dengan kerangka serantau. Hanya melalui integrasi yang lebih mendalam dan tindakan kolektif yang efektif, ASEAN mampu memastikan ruang siber yang selamat, terbuka dan berdaya tahan bagi menyokong kemakmuran jangka panjang Asia Tenggara.
9.0 Rujukan
- Acharya, A. 2012. Ideas, norms, and regional orders. Dlm. Paul, T. V. (pnyt.). International Relations Theory and Regional Transformation, hlm. 183-209. Cambridge: Cambride University Press.
- Ang, B. 2020. Singapore, ASEAN, and International Cybersecurity. Dlm. Tikk, E. & Kerttunen, M. (pnyt.). Routledge Handbook Of International Cybersecurity, hlm. 218-226. Oxon: Routledge.
- Anon 2024. Study on the ASEAN Digital Economy Framework Agreement (DEFA). Australia: Boston Consulting Group. 8 Nov.
- Anon. 2017. Norms For Cybersecurity in Southeast Asia: Policy Options for Collaborative Security in the Southeast Asian Region. Singapura: Access Partnership Ltd.
- ASEAN. 2021. Broadening And Deepening Cybersecurity Cooperation For A Secure And Resilient Asean Cyberspace: ASEAN Cybersecurity Cooperation Strategy 2017-2020. Jakarta: The ASEAN Secretariat.
- ASEAN. 2022. ASEAN Cybersecurity Cooperation Strategy (2021 – 2025). Jakarta: The ASEAN Secretariat.
- ASEAN. 2025. ASEAN 2045: Our Shared Future. Jakarta: The ASEAN Secretariat.
- Behr, T. & Jokela, J. 2011. Regionalism & Global Governance: The Emerging Agenda. Paris: Notre Europe.
- Broadhurst, R. 2021. Cybercrime: Thieves, Swindlers, Bandits, and Privateers in Cyberspace. Dlm. Cornish, P. (pnyt.). The Oxford Handbook of Cyber Security, hlm. 89-108. Oxford: Oxford University Press.
- Butrimas, L. 2020. Ensuring The Security and Availability Of Critical Infrastructure in A Changing Cyber-Threat Environment: Living dangerously. Dlm. Tikk, E. & Kerttunen, M. (pnyt.). Routledge Handbook Of International Cybersecurity, hlm. 122-133. Oxon: Routledge.
- Caballero-Anthony, M. 2005. Security in Southeast Asia: Beyond the ASEAN Way. Singapura: ISEAS Publications.
- Chen, L. 2020. Improving Digital Connectivity for E-Commerce in ASEAN. ASEAN Focus4/Disember: 20-21
- Cui, D. 2025. Data Sovereignty Disputes and International Cooperation in the Digital Economy of Southeast Asia. Seminar 7th International Conference on Economic Management and Cultural Industry, Advances in Economics, Business and Management Research 354. Anjuran AEIC Academic Exchange Information Centre. Suzhou, China, 29-31 Ogos.
- Dedy, O., Suharto, & Henri, M. 2021. Cyber Cooperation In The Framework Of The Asean Regime. Jurnal Pertahanan 7(2): 254-261.
- Domingo, F. C. 2022. Making Sense of Cyber Capabilities for Small States: Case Studies from the Asia-Pacific. Oxon: Routledge.
- Elnathan, A. & Wiswayana, W. M. 2025. ASEAN’s Limitation of Regional Digital Integration: How Digital Sovereignty Overlaps Regional Organization Effectiveness. Journal of Social Research 4(10): 2916-2926.
- Faizullaev, A. 2024. Digital Diplomacy of the Central Asian Countries. Dlm. Bjola, C. & Manor, I. (pnyt.). The Oxford Handbook Of Digital Diplomacy, hlm. 606-629. Oxford: Oxford University Press.
- Farrell, M. 2005. The Global Politics of Regionalism: An Introduction. Dlm. Farrell, M., Hettne, B. & Langenhove, L. V. (pnyt.). Global Politics Of Regionalism: Theory and Practice, hlm. 1-20. Ann Arbor: Pluto Press.
- Fawcett, L. 2005. Regionalism from an Historical Perspective. Dlm. Farrell, M., Hettne, B. & Langenhove, L. V. (pnyt.). Global Politics Of Regionalism: Theory and Practice, hlm. 21-37. Ann Arbor: Pluto Press.
- Fidler, D. 2021. Cybersecurity, Global Commerce, and International Organizations. Dlm. Cornish, P. (pnyt.). The Oxford Handbook of Cyber Security, hlm. 497-513. Oxford: Oxford University Press.
- Gnanguênon, A. & Hofmann, S. C. 2024. Regional security cooperation. Dlm. De Lombaerde, P. (pnyt.). Handbook of Regional Cooperation and Integration, hlm. 164-181. Glos: Edward Elgar Publishing Limited.
- Hogeveen, B. 2022. The UN norms of responsible state behaviour in cyberspace: Guidance on implementation for Member States of ASEAN. Kertas Panduan dari International Cyber Policy Centre, Australian Strategic Policy Institute. Mac 2022.
- Holmes, M. 2015. Digital diplomacy and international change management. Dlm. Bjola, C. & Holmes, M. (pnyt.). Digital Diplomacy: Thoery and Practice, hlm. 13-32. Oxon: Routledge.
- Hurrell, A. 2005. The Regional Dimension in International Relations Theory. Dlm. Farrell, M., Hettne, B. & Langenhove, L. V. (pnyt.). Global Politics Of Regionalism: Theory and Practice, hlm. 38-53. Ann Arbor: Pluto Press.
- Inda, M. P. & Bima, J. N. 2019. The Securitization Of Cyber Issue in ASEAN. Kertas Kerja 1st International Conference on ASEAN (IC-ASEAN). Anjuran Sekretariat ASEAN. Padang, Indonesia, 5-6 September.
- Isono, I. & Prilliadi, H. 2023. ASEAN’s Digital Integration: Evolution of Framework Documents. Jakarta: Economic Research Institute for ASEAN and East Asia.
- Kai, L. T. 2023. ASEAN Cyber-security Cooperation: Towards a Regional Emergency response Framework.Singapura: The International Institute for Strategic Studies.
- Kan, K. 2024. The Impact of Digital Diplomacy on Security: The Case of the Russia– Ukraine War. Dlm. Akıllı, E., Güneş, B. & Güner, O. (pnyt.). Digital Diplomacy in the OSCE Region: From Theory to Practice, hlm. 101-112. Cham: Springer Nature Switzerland AG.
- Kello, L. 2024. Digital Diplomacy and Cyber Defence. Dlm. Bjola, C. & Manor, I. (pnyt.). The Oxford Handbook Of Digital Diplomacy, hlm. 160-181. Oxford: Oxford University Press.
- Keohane, R. O. 1984. After Hegemony:Cooperation and Discord in theWorld Political Economy. New Jersey: Princeton University Press.
- Kerttunen, M. & Tikk, Eneken. 2020. Introduction. Dlm. Tikk, E. & Kerttunen, M. (pnyt.). Routledge Handbook Of International Cybersecurity, hlm. 1-8. Oxon: Routledge.
- Mahirah, M. & Hilmy, P. 2024. Strengthening ASEAN’s Cybersecurity: Collaborative Strategies for Enhanced Resilience and Regional Cooperation. Kertas Polisi 06. Economic Research Institute for ASEAN and East Asia
- Makibayashi, A. U. 2021. Environmental Regionalism in East Asia. Dlm. Futák-Campbell, B. (pnyt.). Globalizing Regionalism and International Relations, hlm. 125-152. Bristol: Bristol University Press.
- Martinus, M. 2020. ASEAN Smart Cities Network: A Catalyst for Partnerships. Perspective ISEAS Yusof Ishak Institute 32: 1-10.
- Matondang, N. R. A. 2025. Analyzing The Implication of ASEAN Cybersecurity Cooperation Strategy (ACCS) 2021-2025 in Indonesia’s Cyber Regulations. Kertas Fakulti Sosial dan Sains Politik, Universiti Airlangga, Surabaya.
- Monica, N. S. 2023. ASEAN’s Regional Effort on Cybersecurity and Its Effectiveness. Keio SFC Journal 23(1): 26-42.
- Narine, S. 2002. Explaining ASEAN Regionalism in Southeast Asia. Boulder: Lynne Rienner Publishers.
- Newby, V. 2021. Embracing the Particular: A Research Agenda for Globalizing International Relations. Dlm. Futák-Campbell, B. (pnyt.). Globalizing Regionalism and International Relations, hlm. 49-76. Bristol: Bristol University Press.
- Ratha, L. & Kunvath, L. 2020. Sub-Regional Views On International Cybersecurity: CLMV countries. Dlm. Tikk, E. & Kerttunen, M. (pnyt.). Routledge Handbook Of International Cybersecurity, hlm. 227-233. Oxon: Routledge.
- Rushidan, G. & Noor, A. A. 2026. Cybersecurity Malaysia, Kementerian Digital, Cyberjaya. Temu bual, 22 April.
- Söderbaum, F. 2016. Rethinking Regionalism. London: Palgrave.
- Stadtmüller, E. 2005. Regional Dimensions of Security. Dlm. Farrell, M., Hettne, B. & Langenhove, L. V. (pnyt.). Global Politics Of Regionalism: Theory and Practice, hlm. 104-119. Ann Arbor: Pluto Press.
- Tech for Good Institute. 2024. ASEAN Digital Economy Framework Agreement: Unlocking Southeast Asia’s Potential. Laporan 10th ASEAN Economic Dialoque: Unpacking ASEAN’s Digital Economy Framework Agreement. Anjuran ASEAN Secretariat. Jakarta, Indonesia, 30 November
- Uslu, S. 2024. Data-Informed Diplomacy: Adapting to the Digital Age in International Relations and Implementation in the OSCE Region. Dlm. Akıllı, E., Güneş, B. & Güner, O. (pnyt.). Digital Diplomacy in the OSCE Region: From Theory to Practice, hlm. 155-166. Cham: Springer Nature Switzerland AG.
- Wagner, M. 2016. Social Emergence in International Relations Institutional Dynamics in East Asia. Switzerland: Palgrave Macmillan
- Wiseman, G. 2024. Digital Diplomatic Cultures. Dlm. Bjola, C. & Manor, I. (pnyt.). The Oxford Handbook Of Digital Diplomacy, hlm. 390-412. Oxford: Oxford University Press.
- Somasundram (pnyt.). 2018. ASEAN Smart Cities Network. Singapura: Kementerian Luar Negara.
10.0 Lampiran
Lampiran a
Temubual Bersama Informan dari Cybersecurity Malaysia
Lampiran B
Soalan Temu Bual
- Terima kasih kerana meluangkan masa. Boleh Tuan kongsikan sedikit latar belakang dan pengalaman dalam bidang keselamatan siber atau kerjasama antarabangsa? (Perkenalkan diri.)
- Berdasarkan pengalaman Tuan, bagaimana Tuan melihat kepentingan keselamatan siber dalam konteks hubungan antarabangsa hari ini?
- Pada pandangan Tuan, apakah ancaman keselamatan siber yang paling ketara di rantau ASEAN ketika ini?
- Sejauh mana ancaman ini memberi kesan kepada negara-negara ASEAN dari segi keselamatan dan ekonomi digital?
- Adakah ancaman siber di rantau ini lebih bersifat domestik atau kebanyakannya melibatkan elemen rentas sempadan?
- Jika boleh dikongsikan, bagaimana Tuan memahami konsep cyber diplomacy dalam konteks hubungan antarabangsa?
- Pada pandangan Tuan, sejauh mana cyber diplomacy memainkan peranan dalam menangani ancaman siber yang semakin kompleks?
- Apakah bentuk kerjasama diplomasi siber yang biasanya berlaku antara negara?
- Bagaimana Tuan menilai tahap kerjasama keselamatan siber antara negara ASEAN pada masa ini?
- Apakah inisiatif atau platform ASEAN yang paling memberi kesan dalam meningkatkan keselamatan siber di rantau ini?
- Sejauh mana perkongsian maklumat antara negara ASEAN membantu dalam menangani ancaman siber?
- Pada pandangan Tuan, apakah cabaran utama dalam memperkukuh kerjasama keselamatan siber dalam ASEAN?
- Adakah perbezaan dari segi kapasiti teknologi atau sumber antara negara ASEAN memberi kesan kepada kerjasama ini?
- Bagaimana isu seperti kedaulatan negara atau sensitiviti data mempengaruhi kerjasama dalam bidang ini?
- Apakah implikasi ancaman siber terhadap kestabilan politik dan keselamatan serantau di Asia Tenggara?
- Pada pandangan Tuan, adakah hubungan ASEAN dengan kuasa besar seperti Amerika Syarikat atau China mempengaruhi kerjasama keselamatan siber?
- Apakah langkah yang boleh diambil untuk memperkukuh lagi kerjasama keselamatan siber dalam ASEAN?
- Bagaimana cyber diplomacy boleh dipertingkatkan untuk lebih berkesan pada masa hadapan? Apakah peranan yang boleh dimainkan oleh Malaysia dalam memacu kerjasama ini di peringkat ASEAN?
Lampiran C
Keselamatan Siber di ASEAN
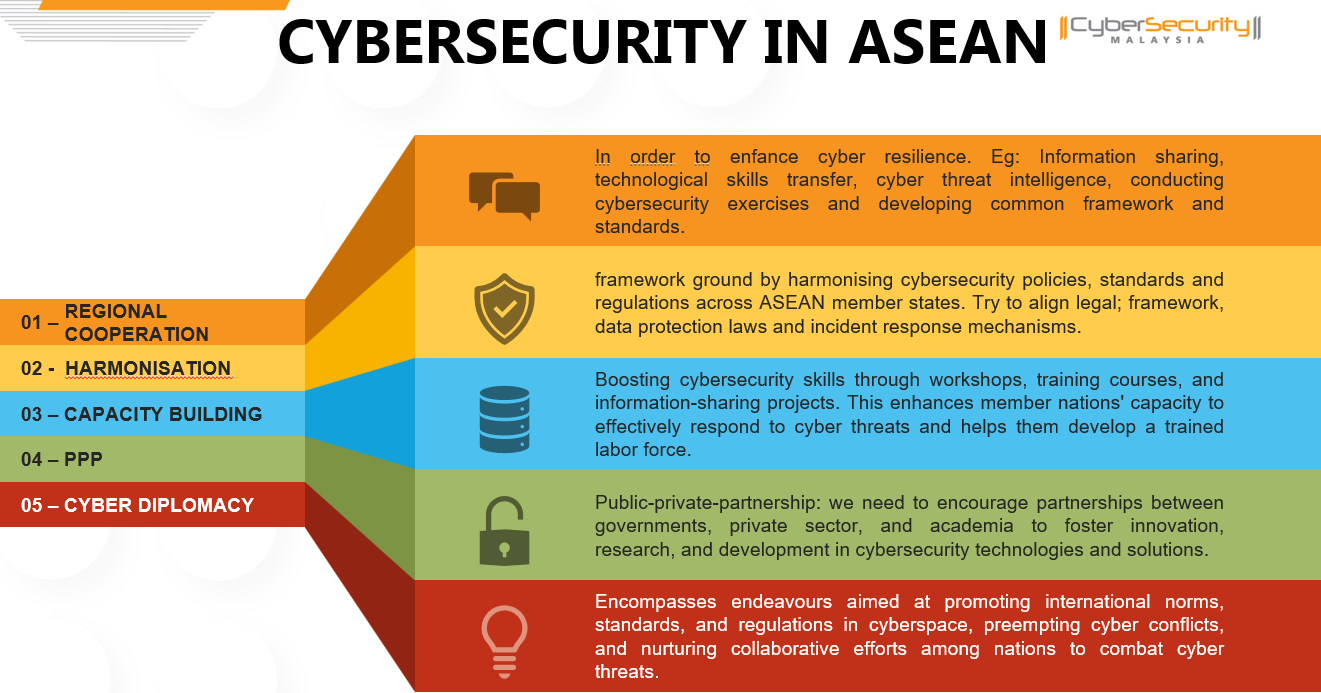
(Rushidan & Noor 2026)
Lampiran D
Senarai Singkatan
ACCS ASEAN Cybersecurity Cooperation Strategy
ACDN ASEAN Cyber Defence Network
ACICE ADMM Cybersecurity and Information Centre of Excellence
ACID ASEAN CERT Incident Drill
ADGMIN ASEAN Digital Ministers’ Meeting
ADMM ASEAN Defence Ministers’ Meeting
ADMM-Plus ASEAN Defence Ministers’ Meeting-Plus (8 Negara Amerika Syarikat, Australia, China, India, Jepun, New Zealand, Korea Selatan dan Russia)
AI Artificial Intelligent
AJCCBC ASEAN-Japan Cybersecurity Capacity Building Centre
AMCC ASEAN Ministerial Conference on Cybersecurity
AMMTC ASEAN Ministerial Meeting on Transnational Crime
APCERT Asia-Pasific Computer Emergency Response Team
APT Advanced Persistent Threat
ARF ASEAN Regional Forum
ASCCE ASEAN-Singapore Cybersecurity Centre of Excellence
ASEAN Cyber-CC ASEAN Cybersecurity Cooperation Commitee
ASEAN The Association of Southeast Asian Nations
CaaS Crime-as-a-Service
CBMs Confidence-Building Measures
CERT Computer Emergency Response Team
CII Critical Information Infrastructure
CLMV Kemboja; Laos; Myanmar; Vietnam
COVID-19 Coronavirus Disease 2019
CRISP Cybersecurity Resilience and Information Sharing Platform
CRRT Cyber Rapid Response Team
DEFA Digital Economy Framework Agreement
EWG Expert Working Group
FTA Free Trade Agreement
Global ACE Global Accredited Cybersecurity Education
IAI Initiative for ASEAN Integration
ICT Information and Communication Technology
INTERPOL The International Criminal Police Organization
ISO International Organization for Standardization
MTCP Malaysian Technical Cooperation Program
OECD Organisation for Economic Co-operation and Development
PBB Pertubuhan Bangsa-bangsa Bersatu
PPP Public-Private Partnership
RaaS Ransomware-as-a-Service
SCADA Supervisory Control and Data Acquisition
SWIFT Society for Worldwide Interbank Financial Telecommunication
UNGGE United Nations Group of Governmental Experts on Information Security
UNODA United Nations Office for Disarmament Affairs
UN-OEWG United Nation – Open-Ended Working Group
Nota
-
Crime-as-a-Service (CaaS) ialah komoditi aktiviti terlarang, di mana pakar penjenayah siber menyewa atau menjual alatan, infrastruktur dan perkhidmatan kepada orang lain, selalunya melalui pasaran web gelap. ↑
-
Critical Information Infrastructure (CII) merujuk kepada sistem maklumat, rangkaian dan aset elektronik yang sangat penting di mana kerosakan atau kemusnahannya akan menjejaskan keselamatan, ekonomi atau kesihatan awam negara. ↑
-
Stuxnet ialah cecacing komputer ditemui pada 2010, direka untuk mensabotaj program nuklear Iran dengan memusnahkan secara fizikal emparan di kemudahan pengayaan uranium Natanz. ↑
-
Persatuan Negara-Negara Asia Tenggara ialah sebuah pertubuhan antara kerajaan yang dianggotai 11 negara. Ditubuhkan pada 1967 yang menggalakkan pertumbuhan ekonomi, keamanan serantau dan kemajuan sosial. ↑
-
Teknologi Maklumat dan Komunikasi (ICT) merujuk kepada set peralatan dan sumber teknologi yang komprehensif dan bersepadu seperti komputer, internet, penyiaran dan telekomunikasi yang digunakan untuk mencipta, menyimpan, menghantar dan mengurus maklumat. ↑
-
Expert Working Group (EWG) adalah pasukan profesional khusus dan pakar daripada pelbagai sektor, ditugaskan untuk menyediakan input pakar, menyemak penyelidikan dan merangka piawaian atau dasar tertentu. ↑
-
Badan PBB yang ditubuhkan pada 2004 untuk membangunkan norma dan piawaian bagi tingkah laku negara secara bertanggungjawab di alam siber. Ia menumpukan pada penggunaan undang-undang antarabangsa untuk operasi siber, langkah membina keyakinan dan pembinaan kapasiti untuk memastikan keselamatan maklumat global. ↑
-
CLMV merujuk kepada kumpulan empat negara anggota ASEAN yang menyertai blok ini kemudian, iaitu Kemboja (Cambodia), Laos, Myanmar dan Vietnam. Kumpulan ini sering dikaitkan dengan usaha merapatkan jurang pembangunan ekonomi dalam rantau Asia Tenggara. ↑
-
Jumlah keseluruhan semua titik kelemahan dan laluan yang berpotensi secara digital dan fizikal di mana penceroboh boleh cuba memasukkan data, mengekstrak data atau menyebabkan kerosakan pada sistem organisasi. ↑
-
Merupakan serangan ransomware global pada tahun 2017 yang mengeksploitasi kerentanan dalam sistem Microsoft Windows yang dikaitkan dengan kebocoran alat siber NSA. Serangan ini merebak ke lebih 150 negara dan menjejaskan perkhidmatan kritikal seperti National Health Service (NHS) di United Kingdom, sekali gus menonjolkan risiko sistem yang tidak dikemas kini serta ancaman penggunaan senjata siber. ↑
-
Pada tahun 2017 pada awalnya dilihat sebagai ransomware, namun sebenarnya berfungsi sebagai wiper yang memusnahkan data. Ia menyasarkan infrastruktur di Ukraine sebelum merebak secara global dan dikaitkan dengan aktor tajaan negara, menyebabkan kerugian berbilion dolar kepada syarikat multinasional seperti Maersk dan Merck. ↑
-
Advanced persistent threat(APT) adalah serangan siber yang canggih, jangka panjang dan disasarkan di mana penceroboh mewujudkan kehadiran yang tidak dapat dikesan dalam rangkaian untuk mencuri data sensitif atau sistem sabotaj. ↑
-
Supervisory Control and Data Acquisition (SCADA) melindungi infrastruktur kritikal seperti tenaga, air dan pembuatan daripada serangan siber dengan mendapatkan sistem kawalan industri. ↑
-
Kod pengenalan unik bagi institusi kewangan yang ditetapkan oleh Society for Worldwide Interbank Financial Telecommunication. Ia digunakan untuk mengenal pasti bank dan cawangan tertentu secara global semasa melakukan pemindahan wang antarabangsa. ↑
-
Juga disebut Balkanisasi digital apabila kawasan, sistem atau persekitaran menjadi terfragmentasi kepada lebih kecil dan biasanya tidak bekerjasama dan lebih rapuh. ↑
-
Konsep utama ASEAN sebagai penentu dan penggerak utama dalam membangun agenda serantau sambil mengimbangi perubahan kuasa antara aktor global terutamanya di rantau Asia-Pasifik. ↑
-
Pancingan data merupakan jenayah siber di mana penyerang menyamar sebagai entiti yang dipercayai melalui e-mel, teks atau panggilan untuk menipu individu supaya mendedahkan maklumat sensitif seperti kata laluan, nombor kad kredit atau memasang perisian hasad. ↑
-
Rangka kerja serantau rasmi yang direka untuk meningkatkan kerjasama keselamatan siber dengan memudahkan perkongsian perisikan ancaman siber tepat pada masanya, kesedaran situasi dan amalan terbaik di kalangan Pasukan Tindak Balas Kecemasan Komputer (CERT) negara anggota ASEAN. ↑
-
Perjanjian Perdagangan Bebas (FTA) atau perkongsian dialog antara 11 anggota ASEAN dan rakan kongsi luar tunggal (seperti China, Korea Selatan atau Jepun). ↑
-
Confidence-Building Measures ialah tindakan yang direka untuk mengurangkan ketidakpastian, tanggapan salah dan syak wasangka antara negara dengan memupuk kepercayaan untuk mencegah konflik. ↑
-
Berfungsi sebagai mekanisme untuk kerjasama serantau, menyediakan maklumat hubungan untuk dasar, teknikal dan hal-hal operasi merentasi pelbagai tonggak, terutamanya dikekalkan melalui Forum Serantau ASEAN (ARF) dan badan-badan sektor ASEAN ↑
-
Ditubuhkan pada tahun 1980 sebagai sumbangan Malaysia kepada inisiatif Kerjasama Selatan-Selatan, program ini bertujuan berkongsi pengalaman dan kepakaran pembangunan Malaysia dengan negara-negara membangun yang lain. ↑
-
Rangka kerja holistik dan pensijilian kepada profesional dalam bidang keselamatan siber dan dibangunkan oleh pihak CyberSecurity Malaysia. ↑
-
Model perniagaan berasaskan langganan di mana penjenayah siber profesional (pengendali) membangunkan kod perisian tebusan dan memajakkannya kepada penggodam (ahli gabungan) lain untuk melakukan serangan. ↑
-
Sebuah organisasi antarabangsa yang terdiri daripada 38 negara anggota yang diasaskan pada tahun 1961 untuk menggalakkan dasar yang meningkatkan kesejahteraan ekonomi, sosial dan alam sekitar secara global. Ia bertindak sebagai forum dasar, pusat data dan penetap piawai untuk isu seperti percukaian, pendidikan dan AI, yang berpangkalan di Paris ↑
-
Formula fleksibel, mekanisme berasaskan konsensus yang membenarkan dua atau lebih negara anggota ASEAN meneruskan perjanjian ekonomi atau liberalisasi terutamanya dalam perkhidmatan walaupun tidak semua anggota bersedia untuk mengambil bahagian. ↑
-
UN Open-Ended Working Group (UN-OEWG) adalah jawatankuasa yang ditubuhkan PBB yang membenarkan semua negara anggota untuk mengambil bahagian dalam perbincangan mengenai isu-isu global yang khusus, selalunya berisiko tinggi. ↑
Unless expressly indicated, materials published on WIRA.my have not undergone formal academic peer review. Analysis and commentary represent the author’s interpretation and should not be read as institutional policy positions.